Klassischer Virenschutz reicht heutzutage nicht mehr aus. In meinen Projekten sehe ich regelmäßig, wie Unternehmen mit veralteten Schutzkonzepten gegen moderne Angriffe scheitern. Microsoft Defender for Endpoint ist dabei weit mehr als ein Antivirus – die Plattform kombiniert Prävention, EDR, XDR-Telemetrie und Schwachstellenmanagement in einer integrierten Endpunktschutzlösung.
Wesentliche Erkenntnisse
Warum Endpoint Security heute geschäftskritisch ist
Seit 2024 haben Ransomware-Gruppen wie ALPHV/BlackCat, Cl0p und LockBit massive Schäden im DACH-Raum verursacht. Produktionsstillstände bei Automobilzulieferern, Klinikausfälle in der Schweiz, Energieunternehmen mit mehrtägigen Betriebsunterbrechungen – die Beispiele sind real und dokumentiert.
Die wichtigsten Angriffsvektoren auf Endpunkte waren dabei:
Ein kompromittiertes Notebook kann innerhalb von Minuten Entra-ID-Token exfiltrieren, Pass-the-Hash-Angriffe durchführen und zur Domänendominanz führen. Die Folgen: Produktionsausfall (durchschnittlich 1,2 Mio. € pro Stunde), DSGVO-Bußgelder bis 4% des Umsatzes und nachhaltige Reputationsschäden.
Vom Antivirus zu EDR und XDR – was CISO & IT-Leitung wirklich unterscheiden müssen
Viele Security-Projekte scheitern, weil Management und IT-Teams Antivirus und EDR/XDR gleichsetzen. Die Unterschiede sind fundamental:
Antivirus (klassisch):
EDR (Endpoint Detection and Response):
XDR (Extended Detection and Response):
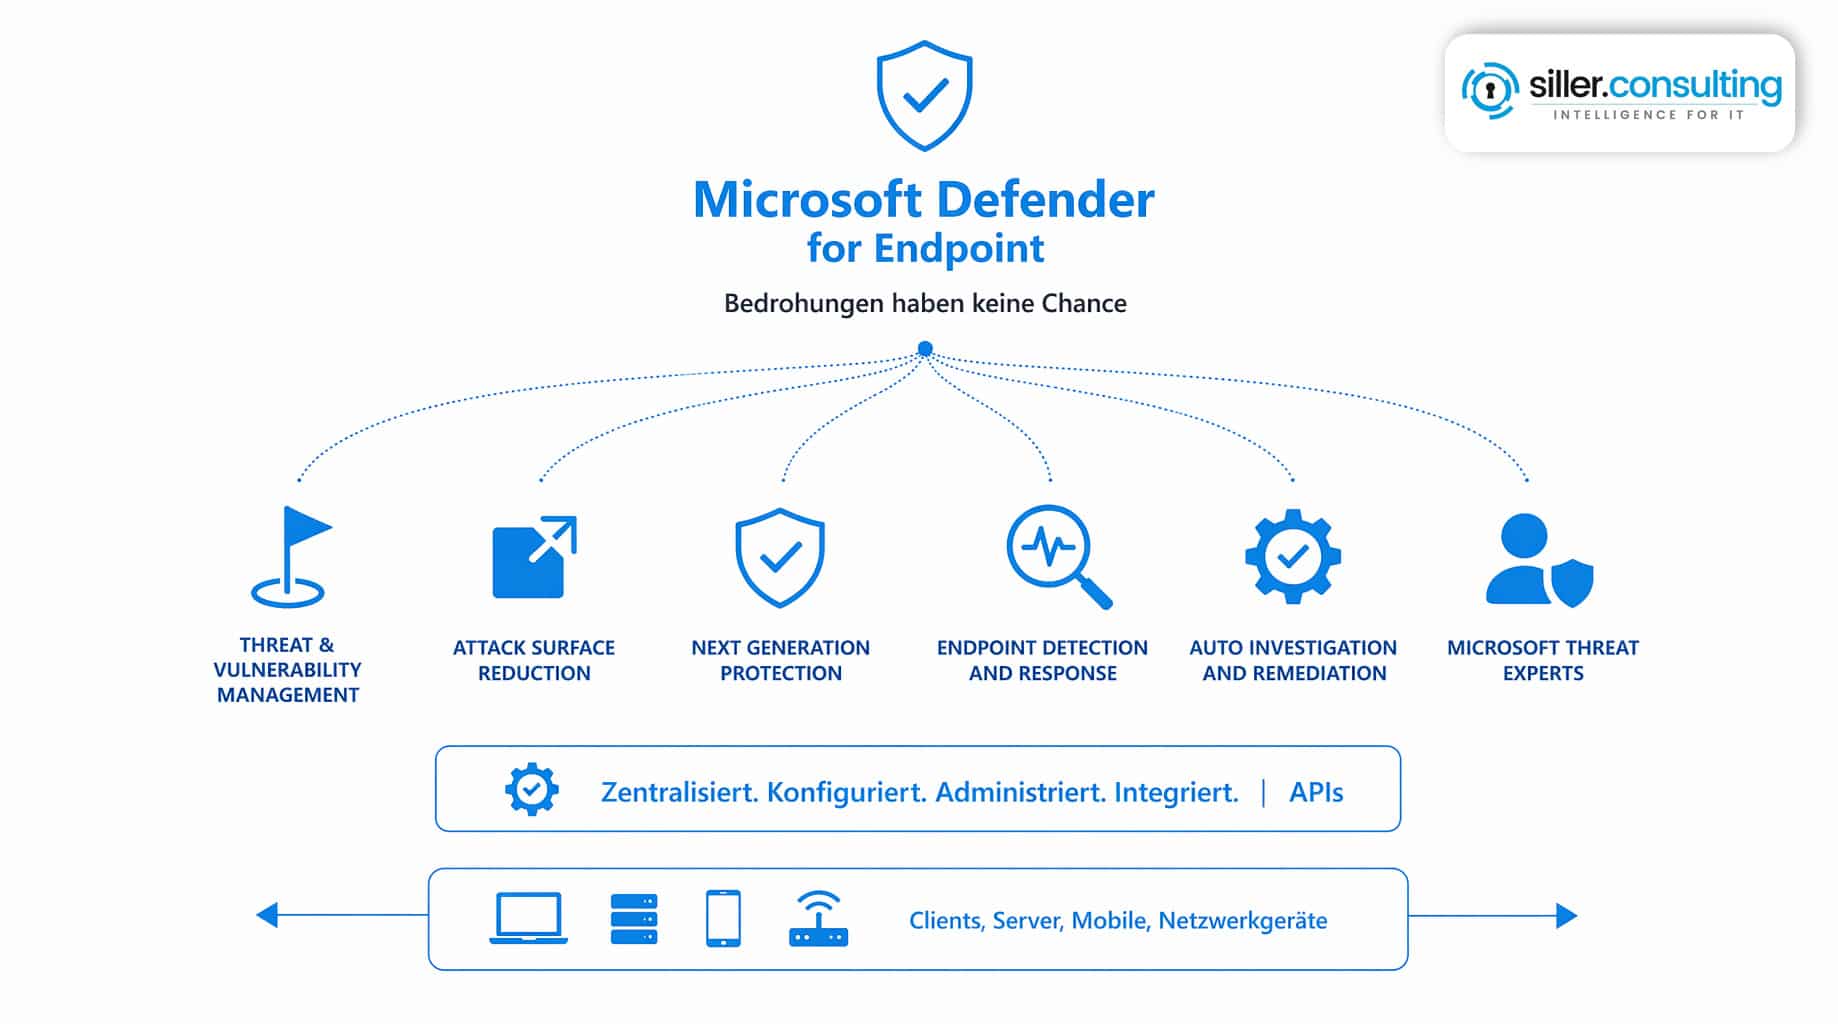
Unternehmen mit Microsoft 365 E3/E5 sollten die EDR-/XDR-Fähigkeiten konsequent nutzen, statt parallel teure AV-Insellösungen zu betreiben. Dual-Engine-Konflikte mindern die Performance um 15-30% und duplizieren Kosten.
Genau solche Dual-Engine-Konflikte bleiben in vielen Tenants unbemerkt.
Ist Ihr Defender-Setup sauber konfiguriert – oder nur aktiviert?
Wir prüfen Ihre Microsoft 365-Konfiguration standardisiert gegen bewährte Frameworks.
Aaron SillerMicrosoft MVP · Cloud Security

Architektur: Rolle von Defender for Endpoint im Microsoft-Security-Stack
Defender for Endpoint ist kein isoliertes Produkt, sondern ein Baustein im integrierten Microsoft Security Stack.
Technische Verankerung
OS-Sensoren unter Windows 10/11/Server, Agents für macOS, Linux, iOS und Android
Cloud-Backend mit EU-Datenstandort (Irland/Niederlande) für DSGVO-Compliance
TLS-verschlüsselte Kommunikation über ca. 20 Endpunkte
Integration in Defender XDR
Rolle von Entra ID
Typische Angriffswege auf Endpoints – und wie Defender for Endpoint sie adressiert
In meinen Incident-Reviews der letzten Jahre sehe ich wiederkehrende Muster:
Angriffsvektor | Defender-for-Endpoint-Maßnahme |
|---|---|
Phishing mit Office-Makros | ASR-Regel “Block Win32 API calls from Office” |
Kompromittierte VPN ohne MFA | EDR erkennt RDP-Spitzen und anomale Anmeldungen |
Lateral Movement via PsExec | Verhaltensregeln und Prozess-Telemetrie |
Ransomware-Staging | Automatische Isolation bei Verhaltensübereinstimmung |
C2-Verbindungen | Network Protection blockiert über 100 Kategorien |
Funktionen von Microsoft Defender for Endpoint strategisch nutzen
Es geht nicht um eine vollständige Feature-Liste, sondern um die Funktionen mit dem größten Sicherheitsunterschied.
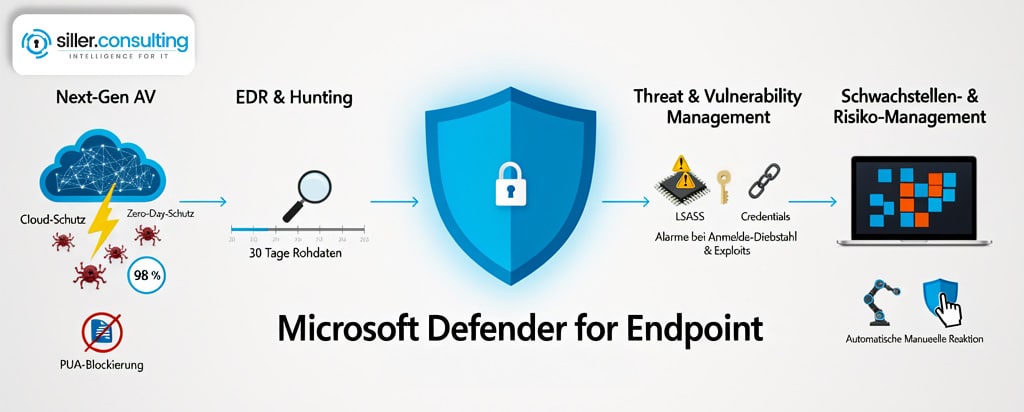
Next-Gen AV
EDR-Funktionen
Threat & Vulnerability Management
Attack Surface Reduction
Kritische ASR-Regeln: Block credential stealing from LSASS, Block Office child processes
Network Protection und Web-Filtering gegen Malware-Seiten
Reales Szenario aus der Vergangenheit: In einem DACH-Herstellerprojekt 2024 stoppte eine aktivierte ASR-Regel die initiale Ryuk-Infektion durch Blockierung der Skriptausführung.
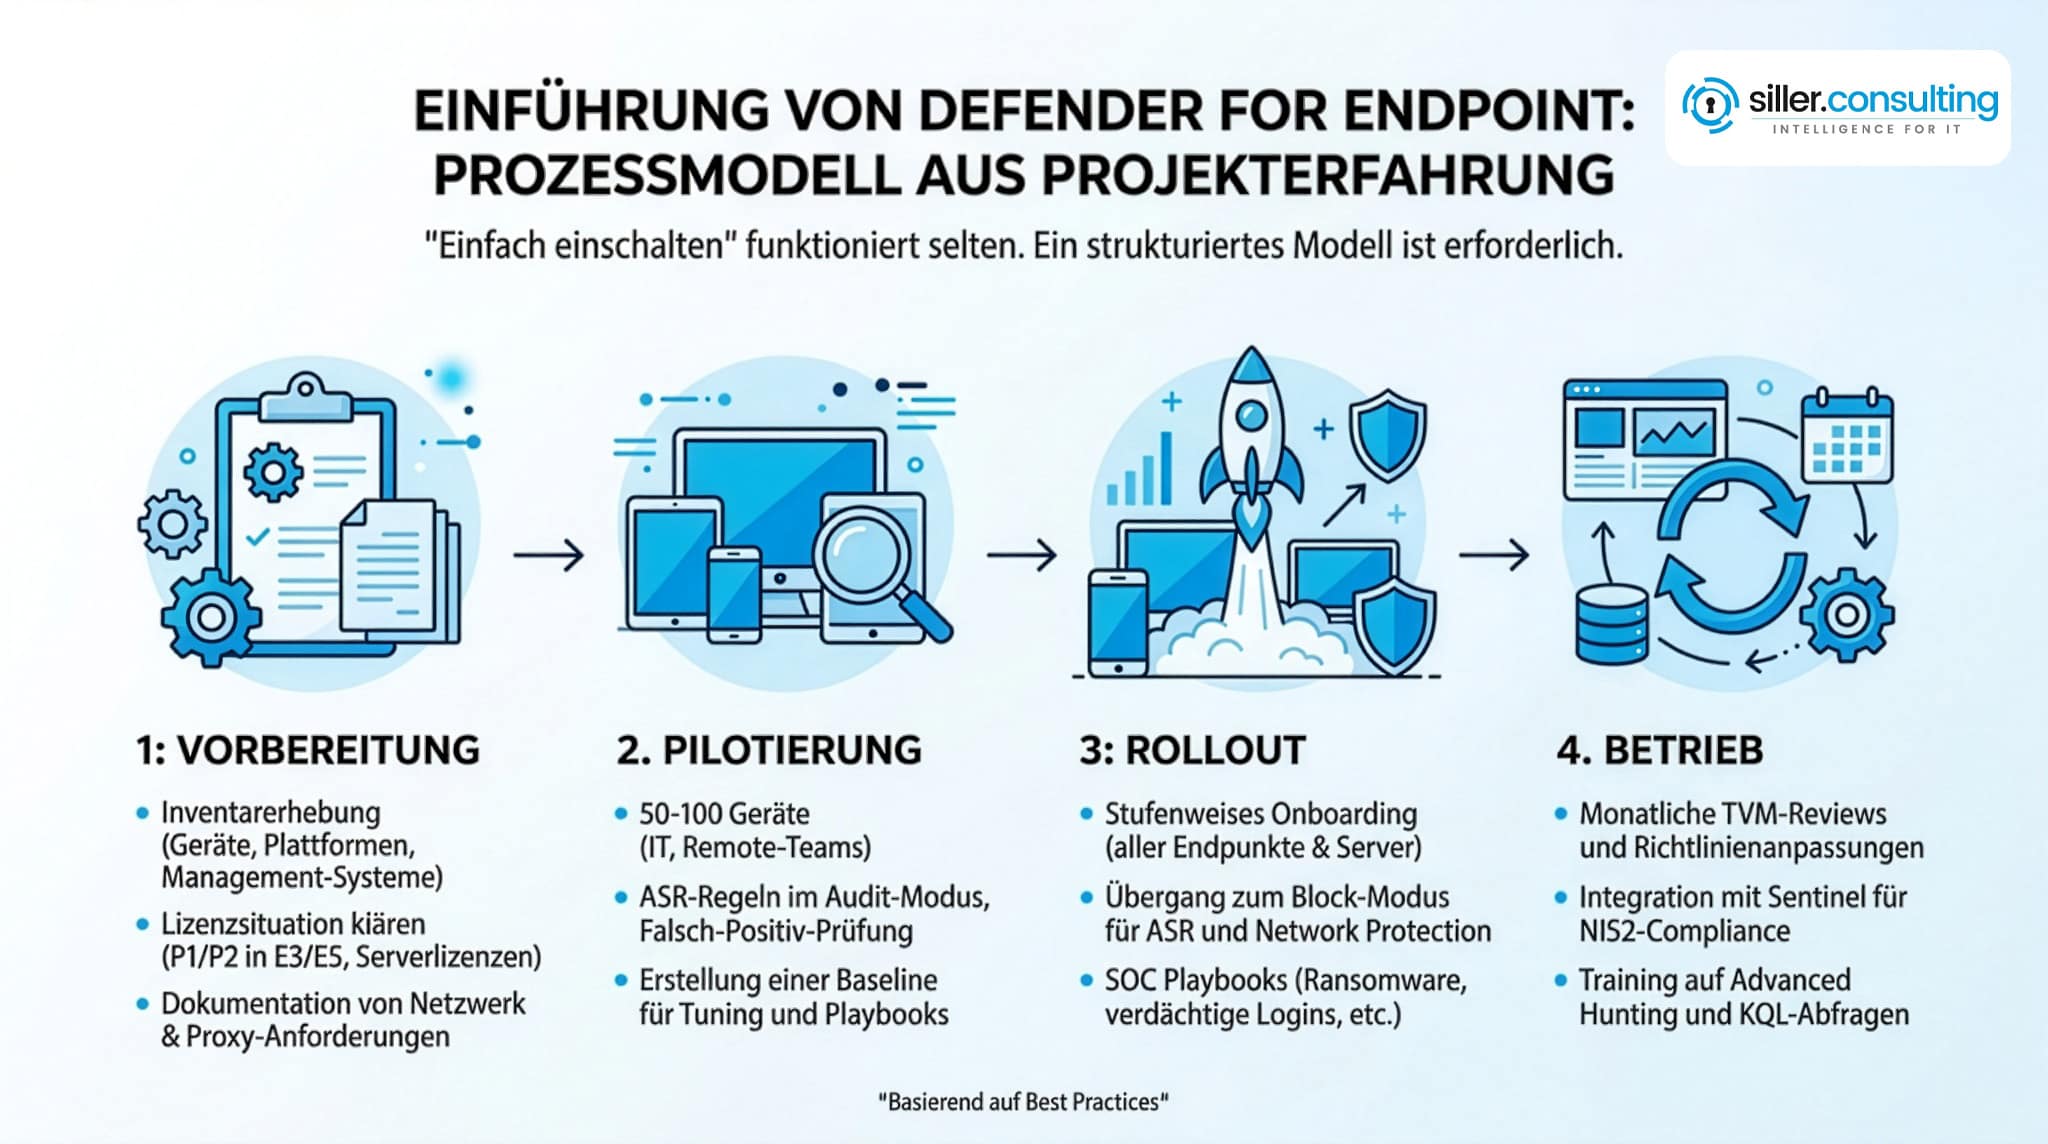
Einführung von Defender for Endpoint: Vorgehensmodell aus Projekterfahrung
“Einfach einschalten” funktioniert selten. Ein strukturiertes Modell ist erforderlich:
Vorbereitung
Pilotierung
Rollout
Betrieb
Typische Fehlannahmen und Fehlkonfigurationen
Viele Umgebungen haben Defender for Endpoint, nutzen aber nur einen Bruchteil des Potenzials.
Fehlannahmen
Fehlkonfigurationen
Empfehlungen
Defender for Endpoint P1 vs. P2 – welche Ausbaustufe für welches Unternehmen?
Aspekt | Plan 1 | Plan 2 |
|---|---|---|
Next-Gen AV | ✓ | ✓ |
ASR, Firewall, Network Protection | ✓ | ✓ |
EDR | – | ✓ |
TVM | – | ✓ |
AIR, Advanced Hunting | – | ✓ |
Defender for Endpoint P1 eignet sich für Organisationen mit externem SOC oder sehr kleinen Umgebungen. Defender for Endpoint P2 ist Mindeststandard für regulierte Branchen (KRITIS, NIS2) und größere verteilte Umgebungen. Viele Kunden mit Microsoft 365 E5 haben P2 bereits lizenziert, ohne die Funktionen auszuschöpfen.
Server-Lizenzen sind separat erforderlich – kritisch, da AD-Controller bei 60% der Angriffe zuerst betroffen sind.
Sie fragen sich, wo Ihr Tenant zuerst angreifbar ist?
Lassen Sie Ihre gesamte Microsoft 365-Konfiguration prüfen
Standardisiertes Assessment gegen bewährte Frameworks mit priorisierten Handlungsempfehlungen – unverbindlich.
Defender for Endpoint im Zusammenspiel mit Zero Trust, Entra ID und Defender XDR
Zero Trust ist seit NIS2 und BSI-Empfehlungen keine Option mehr, sondern Anforderung.
Zero-Trust-Prinzipien
Never trust, always verify – kontinuierliche Bewertung
Least Privilege auf Identitäts- und Endpoint-Ebene
Zusammenspiel mit Entra ID
Zusammenspiel mit Defender XDR
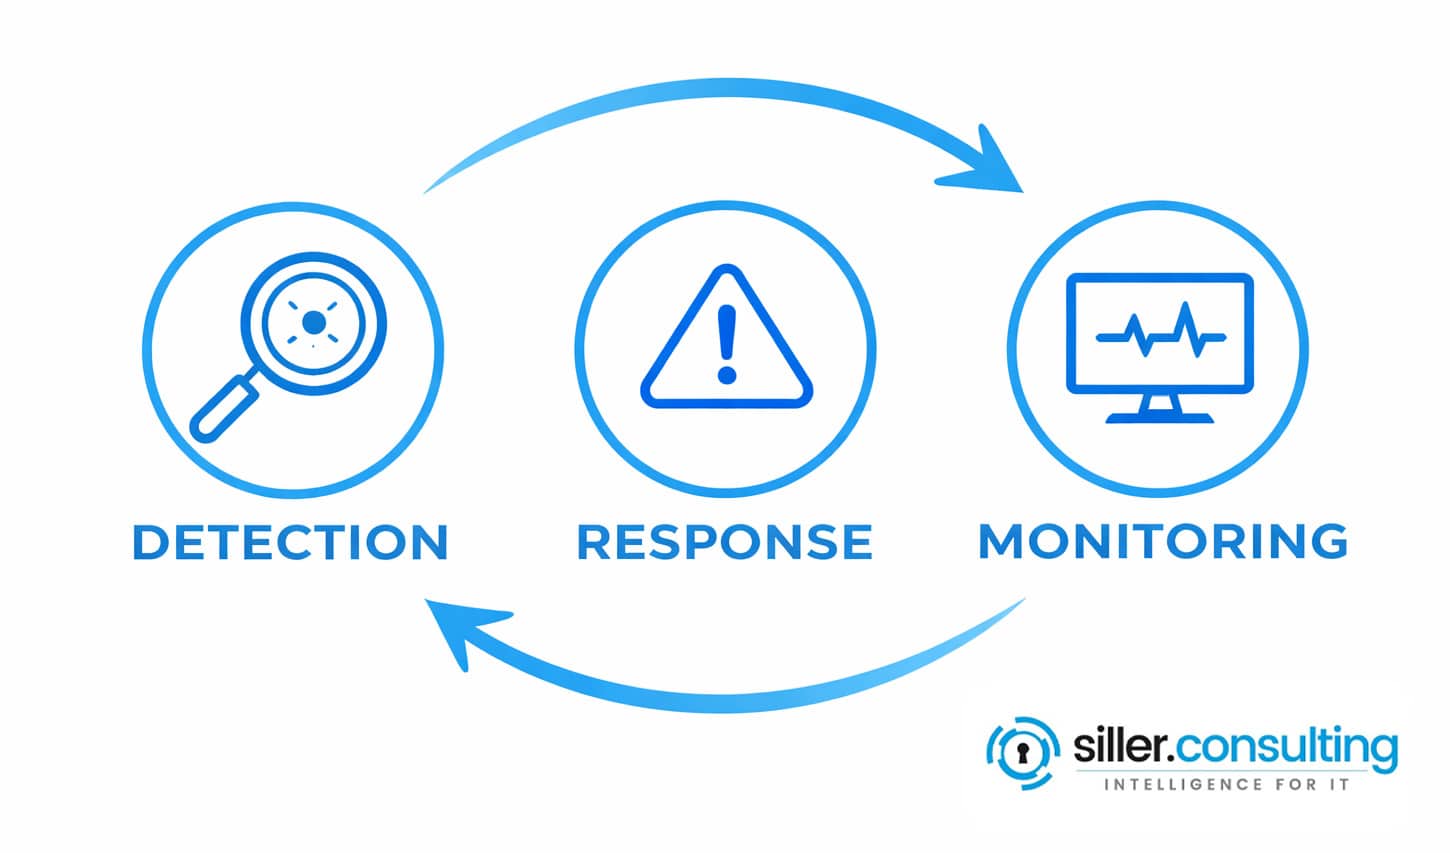
Operative Nutzung: Detection, Response und Monitoring im Alltag
Der Wert von Defender for Endpoint zeigt sich im laufenden Betrieb.
Detection
Response
Monitoring-KPIs
IT/Security-Zusammenarbeit
Fazit: Wann Defender for Endpoint sinnvoll ist – und was dafür erfüllt sein muss
Defender for Endpoint ist für Microsoft-zentrierte Unternehmen ein zentraler Pfeiler moderner IT Sicherheit. Die Kombination aus Prävention, Erkennung und Reaktion adressiert Cyberbedrohungen, gegen die klassischer Virenschutz versagt.
Voraussetzungen
Besondere Sorgfalt bei
Die eigene Endpoint-Security-Strategie in einem kompakten Strategiegespräch oder Tenant-Check zu reflektieren, ist der erste Schritt zur operativen Wirksamkeit.
Von der Analyse zur operativ wirksamen Umsetzung.
Endpoint-Security in 30 Tagen auf ein belastbares Niveau bringen
Report-Sprint oder Praxis-Workshop mit klaren Handlungsempfehlungen.
Häufig gestellte Fragen (FAQ)
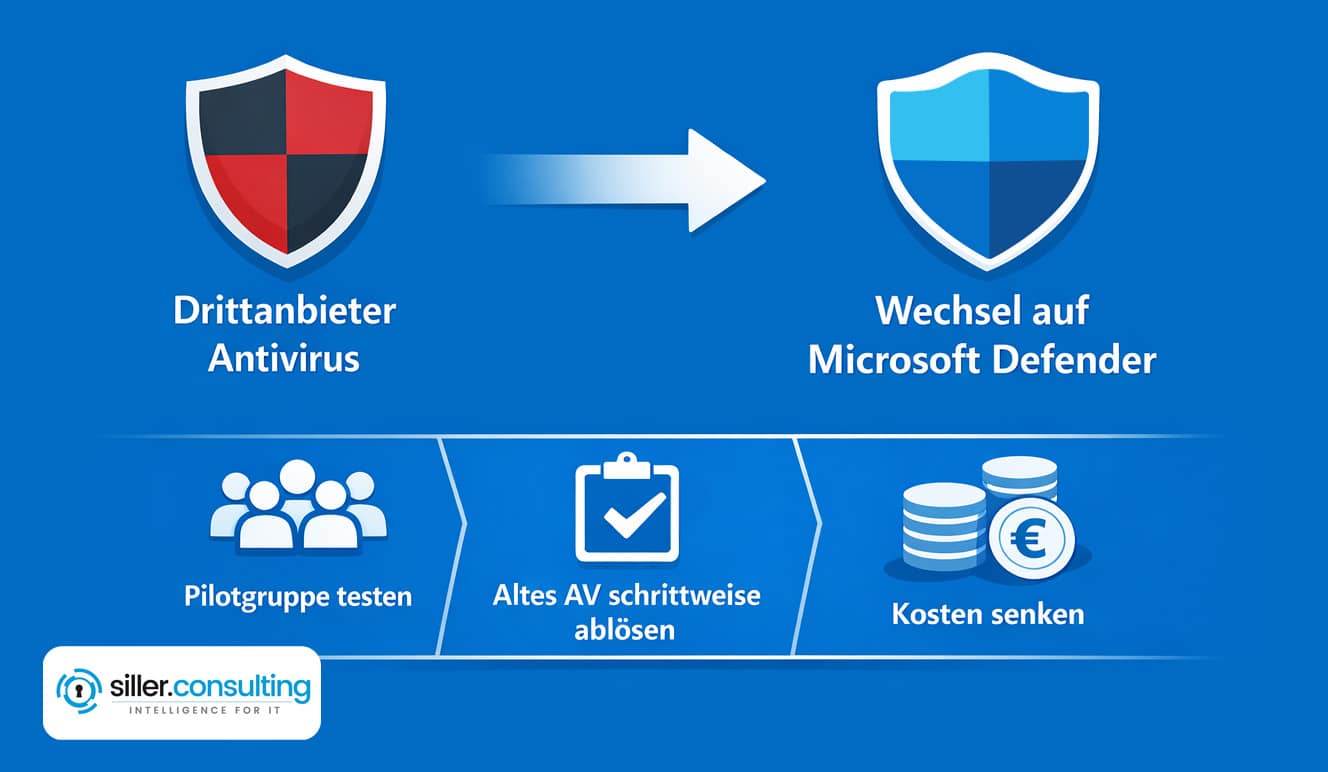
Wie gehe ich mit einem bestehenden Drittanbieter-Antivirus um?
Wie funktioniert Defender for Endpoint bei Offline-Geräten?
Welche DSGVO-Aspekte sind zu beachten?
Ist Defender for Endpoint auch für KMU ohne SOC sinnvoll?