Ein Red Tenant ist ein eigener Microsoft Entra-Tenant für Administratoren (Admin-Tenant), in dem nur privilegierte Administratorkonten und deren Admin-Geräte liegen. Er ist von dem Microsoft 365-Tenant getrennt, in dem Deine Benutzer täglich arbeiten. Der Begriff ist ein Praxis- und Partnerbegriff von Dienstleistern und aus der Community. Microsoft Learn definiert ihn nicht und beschreibt keine Red-Tenant-Architektur. Er taucht dort nur im Partnerverzeichnis der Entra Suite als Angebotsname eines Partners auf. Microsoft empfiehlt nach Learn einen einzelnen Tenant, wenn das möglich ist.
Die Idee stammt nach Beschreibung von Anbietern und Community vom Red Forest, der ESAE-Architektur für Active Directory. Ob Du für Deinen Tenant über einen Red Tenant nachdenken musst, hängt von Schutzbedarf, Betriebsaufwand und Lizenzkosten ab. Unten steht, was Microsoft stattdessen offiziell empfiehlt.
Als Microsoft MVP härte ich Microsoft 365-Tenants, über 500 sind es bisher. Aussagen aus der Microsoft-Dokumentation sind verlinkt, meine Einordnung ist als solche gekennzeichnet.
Red Tenant: Offizieller Microsoft-Begriff oder Praxisbegriff?
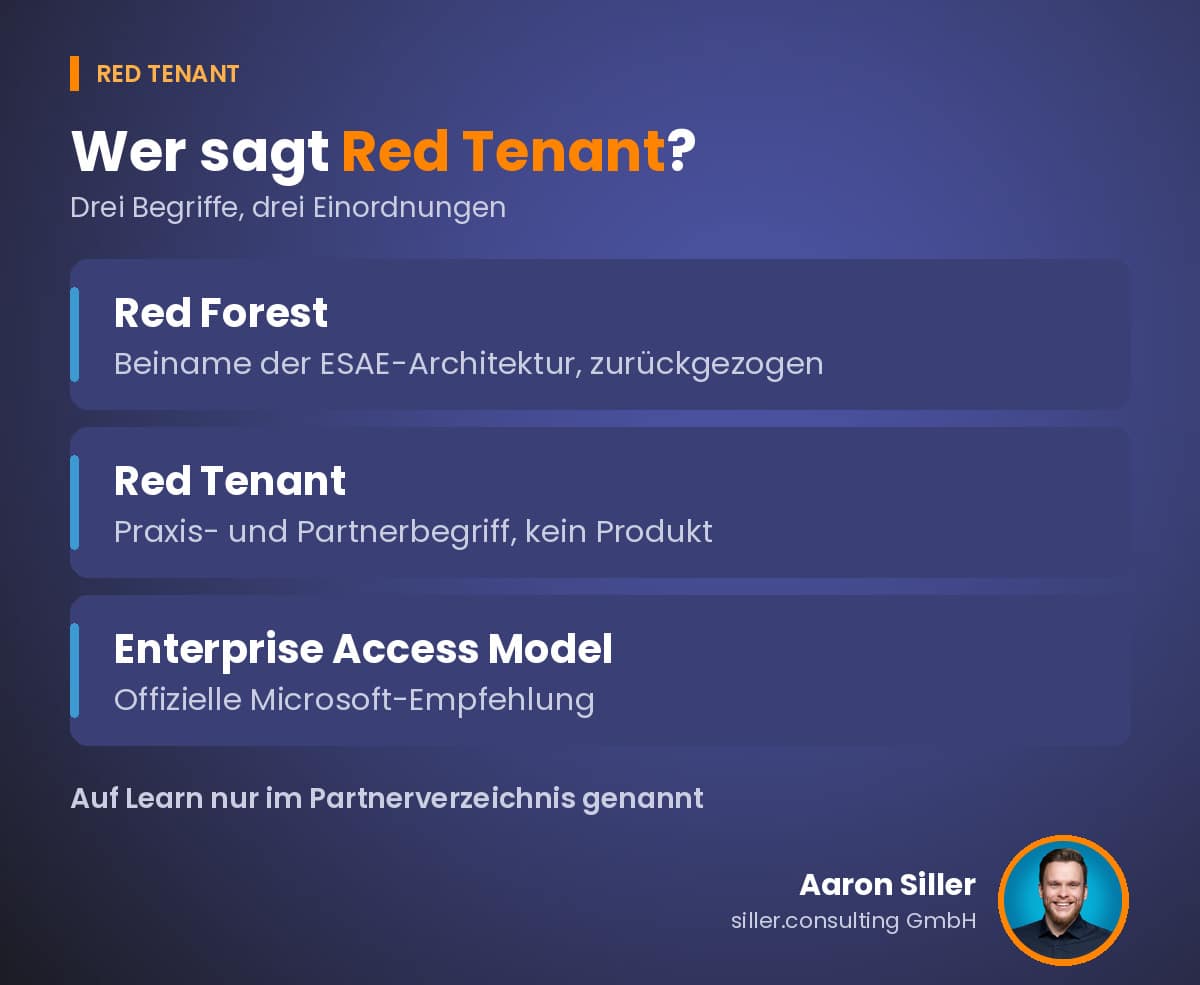
Red Tenant ist kein von Microsoft definierter Begriff. Ich habe am 8. November 2026 die Suche auf Microsoft Learn (englisch und deutsch) nach „red tenant“ ausgeführt. Der einzige Treffer ist das Partnerverzeichnis der Microsoft Entra Suite, in dem die glueckkanja AG „Managed Red Tenant“ als eigenes Angebot nennt. Die Beschreibung stammt laut Seite vom Partner. Die Seiten zu privilegiertem Zugriff, Multi-Tenant und Entwicklerprogramm verwenden den Begriff nicht. „Red forest“ kommt dort nur als Beiname von ESAE vor.
| Begriff | Wer verwendet ihn | Einordnung |
|---|---|---|
| Red Forest | Learn nennt ihn als Beinamen der ESAE-Architektur („often referred to as red forest, admin forest, or hardened forest“) | Microsoft-Dokumentation, aber historisch und zurückgezogen |
| Red Tenant | Dienstleister, zum Beispiel die glueckkanja AG mit dem Angebot „Managed Red Tenant“ (im Microsoft Marketplace gelistet, auf Learn nur im Partnerverzeichnis als Partnertext); Blogbeiträge aus der Community, zum Beispiel von einem Microsoft Security MVP | Praxis- und Partnerbegriff, kein Microsoft-Produkt |
| Enterprise Access Model, Privileged Access Strategy | Microsoft Learn | offizielle Microsoft-Empfehlung |
Das Marketplace-Listing ist ein Angebot des Partners. Aus der Aufnahme in den Marketplace folgt aus meiner Sicht keine Empfehlung von Microsoft für diese Architektur; Learn sagt dazu nichts. Stand der Abrufe: 8. November 2026.
Woher die Idee kommt: ESAE und der Red Forest in Active Directory
Der Red Forest war ein eigener, gehärteter Active-Directory-Forest, der nur dazu diente, die Administratoren der produktiven Domänen zu verwalten. Offiziell hieß die Architektur Enhanced Security Admin Environment (ESAE). Learn beschreibt sie als Altlösung (legacy approach) für Administratoridentitäten in Windows Server Active Directory (Learn: ESAE-Architektur, Ende der Hauptempfehlung).
Microsoft hat die Empfehlung für diese Architektur zurückgezogen. An ihre Stelle ist die Privileged Access Strategy mit dem Rapid Modernization Plan (RaMP) getreten. Learn begründet das so: ESAE sei vor mehr als zehn Jahren für lokale Umgebungen mit Active Directory als Identitätsanbieter entworfen worden, berücksichtige Hybrid- und Cloud-Umgebungen nicht ausreichend und schütze nur die lokalen Active-Directory-Administratoren.
Außerdem sagt die Seite:
Learn definiert den Red Tenant nicht. Meine Einordnung: Ein Red Tenant überträgt die Idee des gehärteten Admin-Bereichs von Active Directory in die Cloud. Ob Learn mit „cloud-based“ auch den Red Tenant meint, sagt die Seite nicht, und eine Bewertung des Red Tenants durch Microsoft habe ich nicht gefunden. Behandle ihn deshalb als individuelle Entscheidung.
Learn nennt als Ausnahmefälle für ESAE vor allem isolierte lokale Umgebungen, etwa kritische Infrastruktur oder OT, in denen Cloud-Dienste fehlen. Bestehende ESAE-Umgebungen müssen laut Learn nicht dringend abgelöst werden, solange sie wie vorgesehen betrieben werden.
Microsoft betreibt nach derselben Seite intern weiterhin eine ähnliche Architektur, wegen der extremen Sicherheitsanforderungen für die Cloud-Dienste.
Was ein Red Tenant in der Praxis ist
Die Beschreibungen von Dienstleistern und aus der Community decken sich im Kern. Ein Red Tenant ist ein eigener Entra-Tenant, der nur privilegierte Identitäten, deren Geräte und die Ressourcen enthält, die den Zugriff vermitteln. Der produktive Tenant, in dem Benutzer und Anwendungen liegen, bleibt davon getrennt. Die Administratoren melden sich im Red Tenant an und verwalten von dort aus den produktiven Tenant.
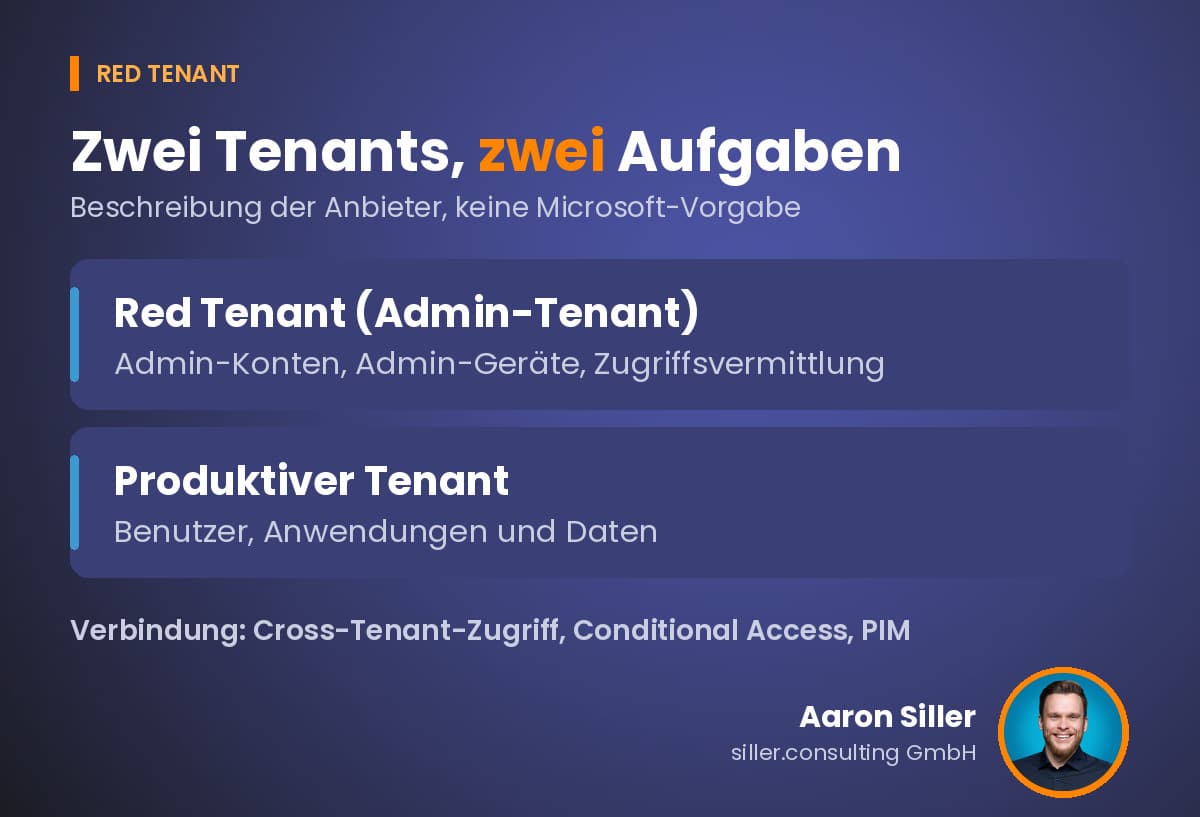
Typische Bausteine laut Anbieter- und Community-Beschreibungen (Abruf 8. November 2026):
Die Zusammenstellung stammt von den Anbietern und ist keine Microsoft-Vorgabe. Einzelne Bausteine belegt Learn, etwa die Cross-Tenant-Zugriffseinstellungen: Mit ihnen kann ein Tenant MFA-Ansprüche und Ansprüche zur Gerätekonformität (compliant device) aus einem anderen Tenant anerkennen. Für diese Trust-Einstellungen nennt Learn eine Microsoft Entra ID P1-Lizenz im konfigurierten Tenant (Learn: Cross-tenant access overview).
Auch die Privileged Access Workstation (PAW) belegt Learn. Sie ist die Gerätekonfiguration mit der höchsten Sicherheitsstufe für besonders sensible Rollen: Sie beschränkt lokale Administratorrechte und Produktivitätsanwendungen und blockiert damit E-Mail und allgemeines Surfen als häufigsten Weg für Phishing.
Die Lösung stützt sich laut Learn unter anderem auf Microsoft Defender for Endpoint, Microsoft Entra ID und Microsoft Intune. Wer die PAW nutzt, braucht für E-Mail und Internet ein zweites Konto und einen zweiten Arbeitsplatz. Die Detailprofile der Seite beziehen sich auf Windows 10 (Learn: Privileged access devices).
Managed Red Tenant: Betrieb durch einen Dienstleister
Anbieter wie die glueckkanja AG bieten den Red Tenant als Managed Service an. Nach der Beschreibung im Microsoft Marketplace liegt die Admin-Infrastruktur vollständig in der Cloud, innerhalb von Microsoft 365 und Azure. Zum Angebot gehören Privileged Access Workstations und die Konfiguration als Code. Gebaut und gepflegt wird der Tenant vom Managed-Services-Team des Anbieters.
Bei einem Managed Red Tenant betreibt also ein Dienstleister die Verwaltung Deiner Verwaltung. Das ist eine Vertrauens- und Vertragsfrage.
Ich würde vorab klären, wer Änderungen freigibt, wem die Konten im Red Tenant gehören und wie Du den Tenant verlässt, wenn Du den Anbieter wechselst.
Kläre auch, wie die Rollen im produktiven Tenant zugewiesen werden. Meine Einordnung: Admin-Konten aus einem Red Tenant kommen im produktiven Tenant üblicherweise als Gastkonten an, weil der Zugriff nach Beschreibung der Anbieter über Cross-Tenant-Zugriff und B2B läuft. Gäste mit hohen Rollen führt Learn als Prüfpunkt: Der Entra-Zero-Trust-Check von Learn führt „Guests are not assigned high privileged directory roles“ als Prüfpunkt (Learn: Secure your tenant).
Bei einem Managed Service lohnt auch die Frage, ob der Dienstleister für Dich personenbezogene Daten verarbeitet und welche vertraglichen Regelungen dann nötig sind. Diese Fragen stammen von mir, die Angebotsbeschreibung nennt sie nicht.
Wofür ein Red Tenant eingesetzt wird: Risiko, Haftung, Behebung
Risiko
Die Übernahme eines Administratorkontos richtet nach Learn fast immer erheblichen Schaden an, weil diese Konten Zugriff auf geschäftskritische Ressourcen haben. Privilegierter Zugriff soll deshalb in jeder Organisation die höchste Sicherheitspriorität haben (Learn: Privileged access strategy).
Ein Schwachpunkt ist das Gerät. Wer ein Admin-Konto auf demselben Rechner nutzt, auf dem er E-Mails liest und im Internet surft, setzt das Konto dem Risiko dieses Rechners aus: Nach Learn kann ein Angreifer, der ein Gerät kontrolliert, die Benutzer darauf imitieren oder ihre Anmeldedaten und Token für die spätere Nutzung stehlen (Learn: Securing devices as part of the privileged access story). Auf der höchsten Stufe verlangt Learn deshalb getrennte Konten und getrennte Arbeitsplätze für Produktivität und Surfen.
Hinzu kommt die seitliche Bewegung im Netz (Lateral Movement). Learn nennt wiederverwendete Passwörter über Betriebssystemgrenzen hinweg als verbreitete Technik dafür (Learn: ESAE-Architektur).
In Ransomware-Angriffen, die Menschen steuern, nutzen Angreifer privilegierten Zugriff, um Daten zu stehlen oder zu verschlüsseln und den Betrieb zu stoppen (Learn: Privileged access strategy). Die Trennung von Admin- und Alltagsarbeit begrenzt diesen Weg, weil ein kompromittiertes Alltagsgerät dann keine Admin-Anmeldedaten enthält (meine Einordnung auf Basis der Learn-Aussagen zu Geräten).
Ein Red Tenant verschiebt diese Trennung auf die Ebene des Tenants. Anbieter und Community argumentieren, dass bei einem kompromittierten produktiven Tenant die Konten, die ihn verwalten, nicht automatisch mit betroffen sind, weil sie in einem anderen Tenant mit eigenen Richtlinien liegen. Diese Argumentation stammt aus den genannten Quellen, nicht von Microsoft.
Haftung
Haftungsrelevant wird das, sobald personenbezogene Daten im Tenant liegen. Art. 32 Abs. 1 DSGVO verpflichtet den Verantwortlichen und den Auftragsverarbeiter zu geeigneten technischen und organisatorischen Maßnahmen für ein dem Risiko angemessenes Schutzniveau.
Zu berücksichtigen sind der Stand der Technik, die Implementierungskosten, Art, Umfang, Umstände und Zwecke der Verarbeitung sowie die Eintrittswahrscheinlichkeit und Schwere des Risikos für die Rechte und Freiheiten natürlicher Personen. Nach Buchstabe d gehört auch ein Verfahren zur regelmäßigen Überprüfung der Wirksamkeit der Maßnahmen dazu (EUR-Lex: Verordnung (EU) 2016/679).
Art. 32 schreibt keine bestimmte Architektur vor, und einen Red Tenant verlangt weder die DSGVO noch Microsoft Learn. Das heißt: Du musst den Schutz privilegierter Konten angemessen begründen und umsetzen können. Ob das über einen Red Tenant oder über die offiziellen Maßnahmen im nächsten Abschnitt geschieht, ist eine Abwägung, bei der die Implementierungskosten ausdrücklich mitzählen.
Behebung
Behoben wird das Risiko durch die Trennung von Admin- und Alltagsidentität, durch gehärtete Geräte und durch zeitlich begrenzte Rechte. Die offiziellen Maßnahmen von Microsoft stehen im Abschnitt „Was Microsoft offiziell empfiehlt“, eine Reihenfolge für die Umsetzung im Abschnitt „Wann ein getrennter Tenant sinnvoll sein kann“.
Was Microsoft offiziell empfiehlt
| Ziel | Offizielle Aussage von Microsoft | Fundstelle |
|---|---|---|
| Einzelner Tenant | Microsoft empfiehlt einen einzelnen Tenant, wenn möglich; mehrere Tenants führen zu eigenen Anforderungen an Zusammenarbeit und Verwaltung | Multitenant user management introduction |
| Stufenmodell | Das Enterprise Access Model baut auf dem AD-Stufenmodell auf; Tier 0 wird zur Kontrollebene (control plane) | Enterprise access model |
| Sicherheitsstufen | Enterprise, Specialized, Privileged; auf der höchsten Stufe getrennte Konten und Geräte für Produktivität | Privileged access security levels |
| Getrennte Admin-Konten | Eigene Konten für Administratoraufgaben, Global-Administrator-Konten als reine Cloud-Konten ohne Bindung an das lokale Active Directory | Planen der Sicherheit privilegierter Rollen |
| Phishing-resistente MFA | Für Administratorrollen verlangen, über eine Conditional-Access-Richtlinie mit der Authentication Strength „Phishing-resistant MFA“ | Require phishing-resistant MFA for administrators |
| Rechte auf Zeit | Privileged Identity Management; Lizenz: Microsoft Entra ID P2 oder Microsoft Entra ID Governance | Licensing fundamentals |
| Notfallzugang | Zwei oder mehr Notfallkonten, reine Cloud-Konten auf *.onmicrosoft.com | Emergency access accounts |
Das Enterprise Access Model ist die moderne Fortführung des alten Stufenmodells. Die Strategie baut auf den Zero-Trust-Prinzipien auf: explizite Prüfung, geringste Rechte und die Annahme, dass ein Angriff bereits stattfindet.
Learn beschreibt die Zuordnung so: Tier 0 wird zur Kontrollebene, die Identitätssysteme und privilegierten Zugriff umfasst. Die beiden anderen Stufen verteilen sich auf Verwaltungsebene, Daten- und Workload-Ebene sowie Benutzer- und App-Zugriff. Einen eigenen Tenant für die Kontrollebene nennt keine der Seiten zur Privileged Access Strategy (Textsuche am 8. November 2026 in den Seiten zu Strategie, Zugriffsmodell, Konten, Geräten, Sicherheitsstufen, Schnittstellen und RaMP). Wie Du die Administratorrollen Deines Tenants in solche Stufen einordnest und absicherst, beschreibe ich im Beitrag Tiering-Modell für Administratorrollen in Microsoft Entra ID.
Learn nennt außerdem die Gründe, aus denen Organisationen mehrere Tenants betreiben: Konzerne mit unabhängigen Töchtern, Fusionen und Übernahmen, Ausgliederungen, mehrere Clouds, mehrere Regionen mit unterschiedlichen Anforderungen an den Datenstandort, Test- oder Staging-Tenants und von Abteilungen angelegte Tenants (Learn: Multitenant organization capabilities).
Ein Tenant nur für privilegierte Identitäten steht nicht auf dieser Liste. Einen verwandten Gedanken beschreibt Learn an anderer Stelle: Die Seite Resource isolation with multiple tenants nennt einen getrennten Tenant als eigene Identitätsgrenze („separate identity boundary“), etwa gegen die Kompromittierung von Benutzeridentitäten, Geräten oder hybrider Infrastruktur in Unternehmens-Tenants. Das Beispiel der Seite ist ein Tenant für ein kundenseitiges SaaS-Produkt (FabrikamSaaS), nicht für Administratorkonten.
Sie schreibt für geschäftskritische Ressourcen eine Risikoanalyse vor und sagt zugleich, Multi-Tenant-Architekturen erhöhten Verwaltungsaufwand und Komplexität und seien mit Vorsicht einzusetzen.
Zwei Einschränkungen derselben Seite sind für den Red Tenant wichtig. Erstens schafft ein Tenant mit aktivierter externer Identitätsfreigabe laut Learn nur Ressourcen-, aber keine Identitätsisolation; die Identitätsgrenze entsteht dort erst, wenn alle Cross-Tenant-Funktionen deaktiviert sind. Zweitens nennt auch diese Seite keinen Admin-Tenant für privilegierte Konten. Learn verbietet ihn damit nicht, und Learn empfiehlt ihn nicht. Ob eine Red-Tenant-Konfiguration mit Cross-Tenant-Zugriff die Identitätsrisiken tatsächlich abfängt, hängt deshalb von der Konfiguration ab (meine Einordnung).
Red Tenant, Notfallkonto, Test-Tenant, Attack Simulation: Was nicht dasselbe ist
Notfallkonten (Break Glass)
Learn beschreibt Notfallkonten als reine Cloud-Konten auf der Domäne *.onmicrosoft.com, ohne Abhängigkeit von föderierten Identitätsanbietern. Meine Einordnung: Ich würde sie im produktiven Tenant halten, weil sie dort ohne Abhängigkeit von einem zweiten Tenant funktionieren. Das Red-Tenant-Szenario behandelt Learn nicht. Die Einrichtung beschreibe ich im Beitrag Break Glass Access einrichten und absichern.
Test-Tenant
Test- oder Staging-Tenants nennt Learn als Grund für mehrere Tenants. Aus meiner Sicht ist ein Admin-Tenant ein produktiver Tenant für privilegierte Konten.
Microsoft 365 Developer Program
Die Entwicklerumgebung eignet sich nicht als Admin-Tenant. Learn schreibt, dass ein Produktivabonnement und die Developer-Program-Sandbox getrennte Abonnements sind. Die 25 Lizenzen gelten nur für die Anwendungsentwicklung, jede andere Nutzung verletzt laut FAQ den Lizenzvertrag. Das Abonnement gilt bis zu 90 Tage, und Microsoft kann verlangen, den Tenant alle 90 Tage neu anzulegen. Teilnehmen können nur berechtigte Gruppen, etwa Inhaber eines Visual-Studio-Abonnements oder Partner im Microsoft AI Cloud Partner Program (Learn: Microsoft 365 Developer Program FAQ).
Attack Simulation Training
Das Training simuliert Phishing in Deinem eigenen Tenant und braucht Microsoft 365 E5 oder Microsoft Defender for Office 365 Plan 2. Du brauchst eine Rolle wie Security Administrator (Learn: Get started using Attack simulation training). Meine Einordnung: Ein zweiter Tenant ist dafür nicht nötig. Mehr dazu im Beitrag Attack Simulation Training in Microsoft 365. Das „Red“ in Red Tenant stammt nach Beschreibung von Anbietern und Community vom Red Forest und nicht vom Red Team.
Wann ein getrennter Tenant sinnvoll sein kann
Das Folgende ist meine Einschätzung, keine Microsoft-Aussage. Ich würde bei Unternehmen im Mittelstand zuerst die offiziellen Maßnahmen vollständig umsetzen und erst danach über einen Red Tenant nachdenken. Learn begründet die vorgegebenen Sicherheitsstufen damit, dass individuelle Lösungen Komplexität erzeugen, die über die Zeit zu höheren Kosten und geringerer Sicherheit führt (Learn: Privileged access security levels). Ich übertrage das auf den Red Tenant: Er ist eine individuelle Lösung und bringt diesen Pflegeaufwand mit.
Die Reihenfolge:
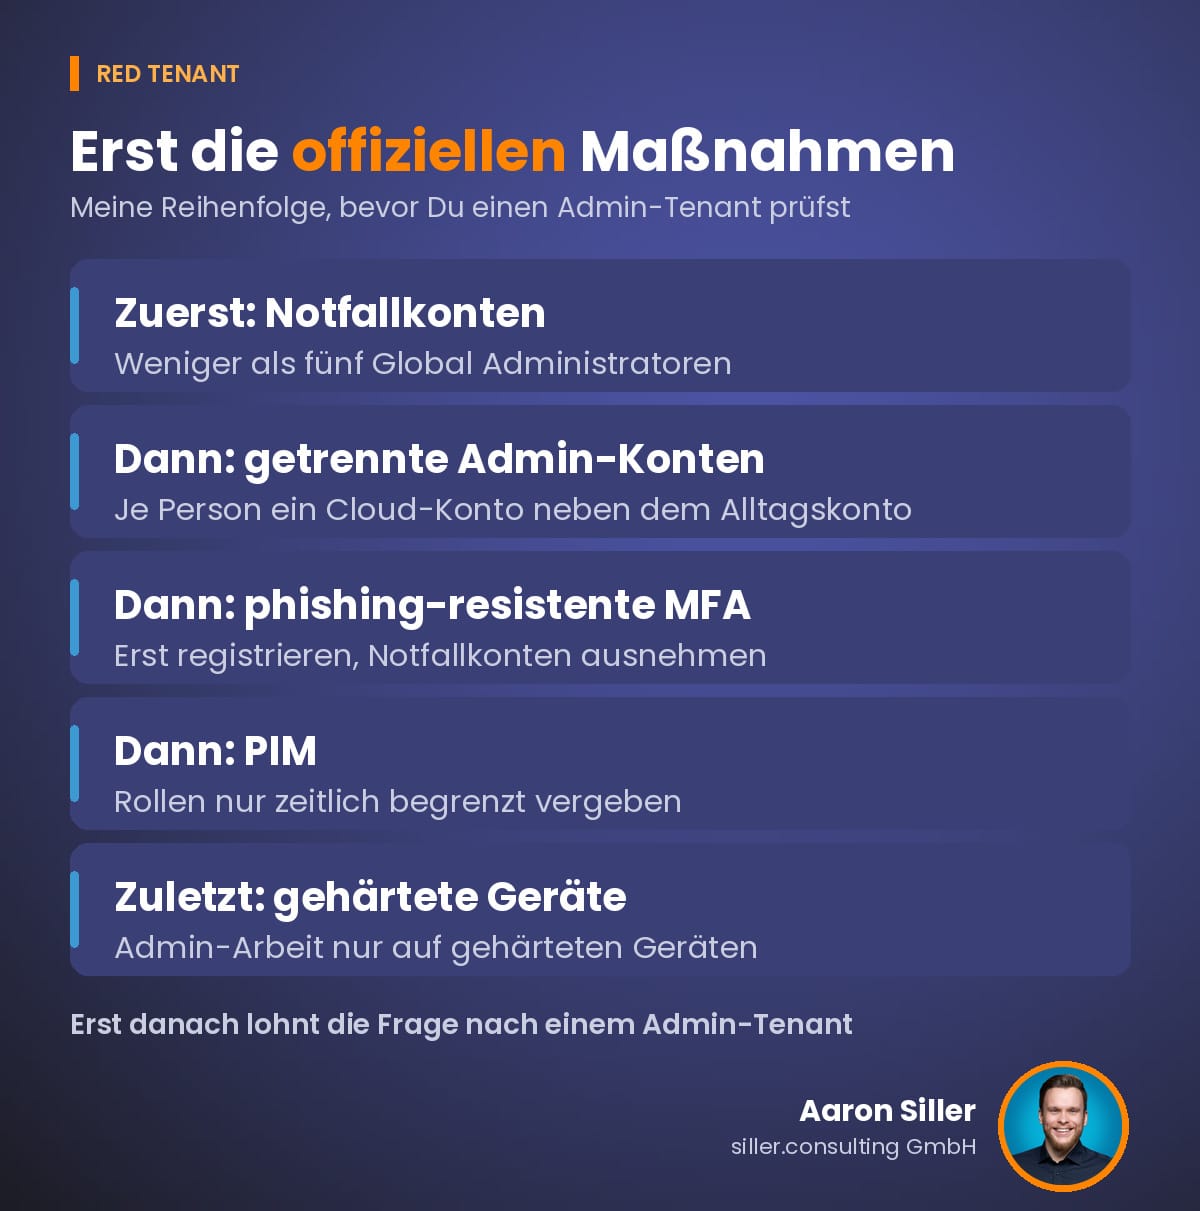
Ein getrennter Admin-Tenant kommt danach in Frage, wenn mehrere Bedingungen zusammenkommen: ein hoher Schutzbedarf, viele privilegierte Konten, ein Betriebsteam, das einen zweiten Tenant dauerhaft pflegen kann, und eine Lizenzplanung für beide Tenants. Welche Lizenzen der Admin-Tenant braucht, hängt von den Funktionen ab, die Du dort einsetzt. Learn nennt sie je Funktion, etwa P1 für die Trust-Einstellungen und P2 oder Governance für PIM. Einen Gesamtlizenzbedarf für ein Red-Tenant-Szenario nennt Learn nicht. Frage deshalb den Anbieter und rechne die Kosten mit, bevor Du entscheidest.
Eine Übersicht zum Zusammenspiel dieser Maßnahmen findest Du im Beitrag Zero Trust mit Microsoft 365. Weitere Maßnahmen für die Identitäten Deines Tenants stehen in den Entra ID Best Practices.
Häufige Fragen
Ist Red Tenant ein offizieller Microsoft-Begriff?
Nein. Learn definiert den Begriff nicht, ich habe am 8. November 2026 danach gesucht. Er erscheint dort nur im Partnerverzeichnis der Entra Suite als Angebotsname von glueckkanja (Text vom Partner). Verwendet wird er von Dienstleistern und in der Community, zum Beispiel von der glueckkanja AG. Offizielle Microsoft-Begriffe für den Schutz privilegierter Konten sind Privileged Access Strategy, Enterprise Access Model und Privileged Access Workstation.
Brauche ich einen Red Tenant für Microsoft 365?
Nein, er ist nicht vorgeschrieben. Weder Microsoft Learn noch Art. 32 DSGVO verlangt ihn. Microsoft empfiehlt einen einzelnen Tenant, wenn das möglich ist. Die offiziellen Maßnahmen sind getrennte Admin-Konten, phishing-resistente MFA, zeitlich begrenzte Rechte und gehärtete Admin-Geräte.
Was ist der Unterschied zwischen Red Tenant und Red Forest?
Der Red Forest war ein gehärteter Active-Directory-Forest (ESAE) für die lokale Verwaltung. Microsoft hat die Empfehlung dafür zurückgezogen, Learn nennt ihn eine Altlösung. Der Red Tenant überträgt die Idee in die Cloud, als eigener Entra-Tenant. Eine Microsoft-Empfehlung dazu habe ich nicht gefunden.
Kann ich einen Developer-Program-Tenant als Admin- oder Testtenant verwenden?
Nicht für privilegierte Konten im Betrieb. Das Abonnement ist laut Learn für Entwicklung und Test von Lösungen gedacht, die 25 Lizenzen gelten nur für die Anwendungsentwicklung. Es läuft bis zu 90 Tage; danach hast Du 30 Tage zur Datensicherung, am Tag 60 nach Ablauf werden Abonnement und Daten gelöscht. Für den Betrieb brauchst Du einen regulären Tenant.
Ersetzt ein Red Tenant PIM, Conditional Access oder Notfallkonten?
Nein. Die Anbieterbeschreibungen setzen diese Bausteine voraus: Der Zugriff auf den produktiven Tenant läuft dort über Conditional Access und PIM. Notfallkonten halte ich als eigenen Baustein im produktiven Tenant.
Fazit
Ein Red Tenant ist ein Praxisbegriff für einen eigenen Entra-Tenant, der nur privilegierte Konten und deren Admin-Geräte enthält. Die Idee kommt nach Beschreibung von Anbietern und Community vom Red Forest, der ESAE-Architektur, deren Empfehlung Microsoft zurückgezogen hat. Offiziell empfiehlt Microsoft die Privileged Access Strategy mit dem Enterprise Access Model und einen einzelnen Tenant, wenn das möglich ist. Getrennte Tenants nennt Learn als Mittel der Identitätsisolation für besonders schützenswerte Ressourcen, mit Vorbehalt wegen des Aufwands; das Beispiel dort ist ein Tenant für ein kundenseitiges SaaS-Produkt, nicht für Administratorkonten.
Für die meisten Tenants im Mittelstand sind aus meiner Sicht die offiziellen Maßnahmen der erste Schritt. Ob darüber hinaus ein getrennter Admin-Tenant sinnvoll ist, entscheidest Du nach Schutzbedarf, Betriebsaufwand und Lizenzkosten.
Mit dem Microsoft 365 Hardening Check prüfe ich, wie Administratorrollen, MFA-Methoden und Zugriffsrichtlinien in Deinem Tenant gesetzt sind und welche der Maßnahmen aus diesem Beitrag noch fehlen.