DSPM (Data Security Posture Management) ist die Lösung im Microsoft Purview-Portal, die zeigt, wo sensible Daten liegen, wer darauf zugreifen kann, wie sie genutzt werden und ob sie ausreichend geschützt sind. Sie bündelt dafür Signale aus Data Loss Prevention (DLP), Insider Risk Management, Sensitivity Labels und Data Security Investigations und leitet daraus Empfehlungen ab. Du findest sie im Purview-Portal unter Solutions, DSPM.
Du erfährst, was DSPM kann, wie sich die aktuelle Version von DSPM (classic) und DSPM for AI (classic) unterscheidet, welche Rollen und Lizenzen Learn nennt und womit Du anfängst. Der Beitrag richtet sich an Administratoren und IT-Leitungen, die ihre Daten vor dem Einsatz von Microsoft 365 Copilot in den Griff bekommen wollen.
Stand der Quellen ist der 8. November 2026. DSPM ändert sich schnell. Prüfe Menüpunkte und Lizenzangaben deshalb vor einer Einführung noch einmal gegen die verlinkten Learn-Seiten.
Was ist Data Security Posture Management (DSPM) in Microsoft Purview?
Laut Microsoft Learn hilft DSPM Organisationen, Risiken für sensible Daten im gesamten Datenbestand zu erkennen, zu schützen und zu untersuchen. Das umfasst Microsoft 365, Azure, Fabric und eingebundene SaaS-Plattformen von Drittanbietern. Der Schwerpunkt liegt auf den Daten selbst und nicht auf Infrastruktur oder Endgeräten (Learn about Data Security Posture Management).
Learn beschreibt vier Leitfragen: Welche Daten gibt es, wo liegen sie, wer kann darauf zugreifen und wie sind sie geschützt? DSPM durchsucht dafür fortlaufend die Umgebung, bewertet Risiken und empfiehlt Maßnahmen. Zu den Beispielen für automatisierbare Schritte gehören das Entfernen öffentlicher Freigabelinks und das Anwenden von DLP-Richtlinien.
DSPM ersetzt weder DLP noch Sensitivity Labels noch Insider Risk Management. Es verdichtet deren Signale zu einer Sicht auf den Zustand Deiner Datensicherheit und führt Dich zu den Stellen, an denen Richtlinien fehlen. Das ist meine Zusammenfassung der Learn-Beschreibung, nicht ein Zitat.
DSPM, DSPM for AI und die klassischen Versionen
Im Purview-Portal gab es zwei getrennte Lösungen: DSPM und DSPM for AI. Nach Learn sind beide zu einer zentralen Lösung zusammengeführt. Die ältere Funktionalität heißt jetzt DSPM (classic) und DSPM for AI (classic).
Die Learn-Seiten zu den klassischen Versionen sagen, dass die Verbesserungen der neuen Version dort nicht ergänzt werden (Get started with DSPM (classic)). Die Seiten zur neuen Version sprechen davon, dass die meisten neuen Funktionen nur dort erscheinen (Find familiar tasks that you did in DSPM for AI or in DSPM).
Laut Neuigkeiten-Seite von Microsoft Purview ist die neue Version allgemein verfügbar (Eintrag im Abschnitt Mai 2026). Ausgenommen sind Partnerlösungen für Datenquellen außerhalb von Microsoft und der Data Security Posture Agent, die zum Zeitpunkt meiner Prüfung noch in der Vorschau standen (Neuigkeiten in Microsoft Purview).
Im Purview-Portal weist Microsoft per Hinweis darauf hin (Stand 9. November 2026), dass DSPM (classic) und DSPM for AI (classic) am 30. November 2026 eingestellt werden. Auf Microsoft Learn und im Message-Center-Index von mc.merill.net habe ich dazu keinen Beleg gefunden.
Die bisherigen Aufgaben sind in der neuen Version an anderen Stellen zu finden. Die Zuordnungstabelle von Microsoft nennt zum Beispiel diese Wege:
Risiko und Haftung: Warum Daten im Bestand das Problem sind
Das Risiko liegt in der Menge an Inhalten, die zu breit freigegeben, nicht klassifiziert oder veraltet sind. Learn beschreibt, dass generative KI dieses Oversharing verstärkt, weil sie Inhalte schnell sichtbar macht, die veraltet, zu breit berechtigt oder ohne Schutzmaßnahmen sind (Prevent oversharing with data risk assessments).
Für Verantwortliche stellt sich daraus eine Nachweisfrage. Art. 32 Abs. 1 DSGVO verlangt geeignete technische und organisatorische Maßnahmen für ein dem Risiko angemessenes Schutzniveau und nennt in Buchstabe d ein Verfahren zur regelmäßigen Überprüfung, Bewertung und Evaluierung ihrer Wirksamkeit (Art. 32 DSGVO).
Aus meiner Sicht passen regelmäßige Auswertungen aus DSPM, etwa die Berichte zu Label-Nutzung und Richtlinienabdeckung, als Baustein in ein solches Verfahren. Das ist eine fachliche Einschätzung und keine Rechtsauslegung. Die Behebung besteht aus drei Dingen: Bestand sichtbar machen, Schutz zuweisen, Ergebnisse regelmäßig prüfen. Die Abschnitte unten zeigen dafür die Funktionen und erste Schritte.
Funktionen von DSPM im Überblick
Nach dem ersten Aufruf hat DSPM mehrere Bereiche. Laut Learn gibt es diese Bereiche:
Dazu kommen unter Discover die Bereiche Apps and agents, Activity explorer und Data risk assessments sowie die Remediation actions (auf der Learn-Übersichtsseite unter Tasks and actions, in der Zuordnungstabelle unter Actions; prüfe die Bezeichnung in Deinem Tenant).
Data Security Objectives
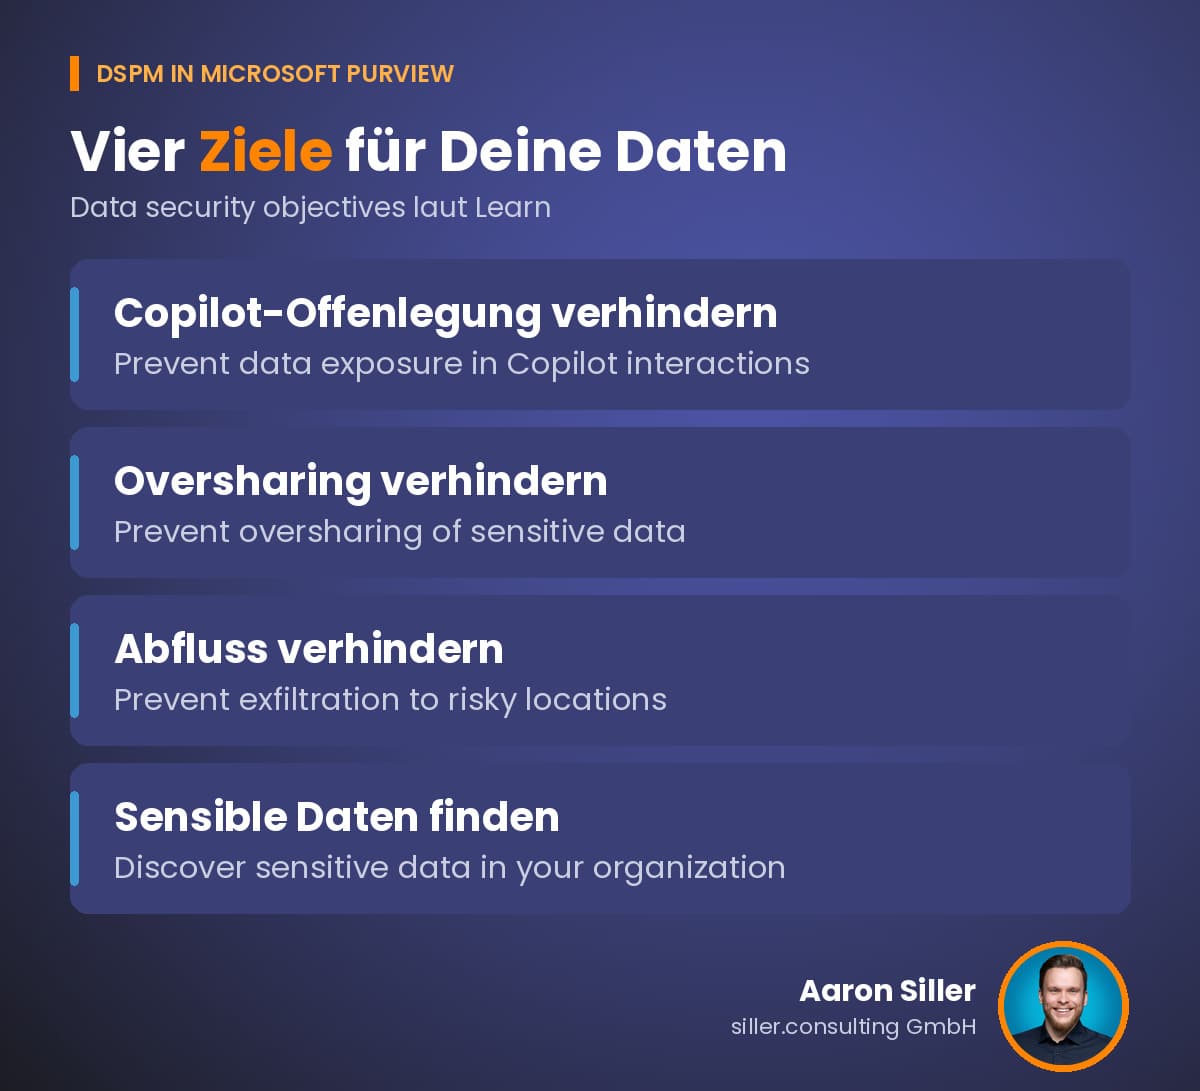
Neu in dieser Version sind die Data security objectives. Learn nennt als Beispiele Prevent data exposure in Microsoft 365 Copilot and Microsoft Copilot interactions, Prevent oversharing of sensitive data, Prevent exfiltration to risky locations und Discover sensitive data in your organization. Gemeint ist: Offenlegung in Copilot-Interaktionen verhindern, Oversharing verhindern, Abfluss an riskante Ziele verhindern und sensible Daten finden. Die Bezeichnungen können in Deinem Tenant abweichen.
Jedes Ziel führt durch einen Ablauf, der die dafür relevanten Purview-Lösungen bündelt, etwa Information Protection, DLP, Insider Risk Management und eDiscovery. Jede Karte zeigt Kennzahlen wie den Anteil der durch Richtlinien abgedeckten Daten und schlägt priorisierte Aktionen vor, zum Beispiel Sensitivity Labels anwenden, DLP-Richtlinien einrichten oder Warnungen untersuchen.
Data Risk Assessments und Oversharing
Data Risk Assessments helfen laut Learn, mögliche Oversharing-Risiken zu finden und zu beheben. Sie liegen unter DSPM > Discover > Data risk assessments, ihre Ergebnisse erscheinen auch im Ziel Prevent oversharing of sensitive data. Eine Standard-Bewertung läuft automatisch wöchentlich für die 100 meistgenutzten SharePoint-Sites. Bei der ersten Erstellung dauert es vier Tage, bis Ergebnisse erscheinen.
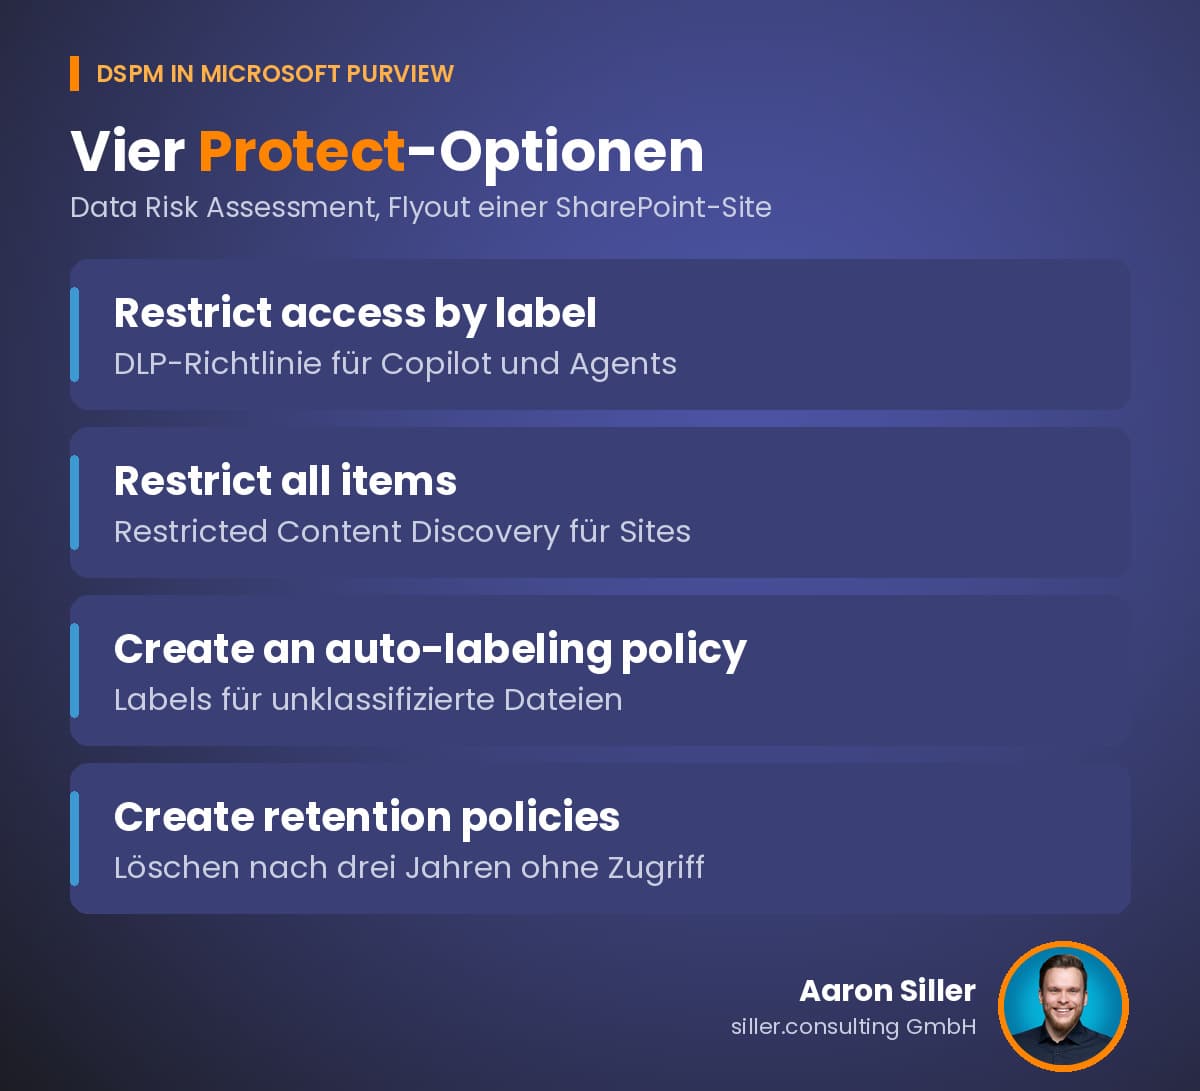
Pro Site zeigt ein Flyout die Reiter Overview, Identify, Protect und Monitor. Im Reiter Protect nennt Learn vier Optionen:
Der Reiter Monitor zeigt, wie viele Elemente mit allen, mit der gesamten Organisation, mit bestimmten Personen oder extern geteilt sind, und verweist auf Zugriffsüberprüfungen für SharePoint-Sites.
Eigene Bewertungen kannst Du für ausgewählte Benutzer und Datenquellen anlegen. Für Microsoft 365 gibt es optional eine Prüfung auf Elementebene. Sie erkennt Elemente mit externen oder anonymen Freigabelinks, zeigt Label und Besitzer und enthält Aktionen wie Label anwenden, Besitzer benachrichtigen oder den Freigabelink entfernen. Learn rät, das Entfernen sparsam einzusetzen, weil es legitime Zugriffe verhindern kann.
Die Prüfung auf Elementebene gilt nur für Microsoft 365 und derzeit nur für SharePoint-Sites, nicht für OneDrive, mit höchstens 10 Sites. Sie braucht eine registrierte Entra-Anwendung mit Graph-Anwendungsberechtigungen, darunter Files.ReadWrite.All und Sites.ReadWrite.All. Das ist ein weitreichender Zugriff, den Du bewusst freigeben und dokumentieren solltest (Voraussetzungen laut Learn-Seite zur klassischen Version).
Für Fabric-Arbeitsbereiche gibt es eine eigene Einrichtung mit registrierter App, Admin-API-Einstellungen in Fabric und, laut Learn empfohlen, Federated Credentials statt Client Secret.
AI observability, Apps und Agents
Unter AI observability siehst Du KI-Apps und Agents mit Aktivität der letzten 30 Tage, davon wie viele als hohes Risiko eingestuft sind und wie viele sensible Interaktionen hatten. Die Seite Apps and agents zeigt für die 20 zuletzt genutzten Agents, auf welche sensiblen Daten sie zugegriffen haben und durch welche Purview-Richtlinien sie geschützt sind. Agent 365 ist dort laut Learn nicht enthalten, dafür dient AI observability.
Im Activity explorer zeigt der Reiter AI activities KI-Interaktionen, etwa Besuche generativer KI-Seiten, Prompts und Antworten und ob sie sensible Informationen enthielten. Der Inhalt von Prompts und Antworten ist laut Berechtigungsseite an eigene Rollen gebunden (siehe unten).
Mit der Anbindung von Anthropic Claude (Enterprise) über einen Datenconnector, laut Neuigkeiten-Seite in der Vorschau, erscheint Claude als weitere KI-App im Activity explorer.
Security Copilot und Posture Agent
DSPM nutzt Microsoft Security Copilot und KI-Agents, um Zugriffsmuster, Freigaben und Richtlinienlücken zu analysieren. Learn betont, dass Du die Kontrolle behältst: Aktionen von Agents wie das Entfernen öffentlicher Freigabelinks prüfst, genehmigst oder passt Du an, und sie werden protokolliert.
Der Data Security Posture Agent befindet sich in der Vorschau. Laut Learn braucht er Microsoft 365 E5 und bereitgestellte Security Compute Units (SCUs), die nach Nutzung abgerechnet werden.
Die Anwendungskarte nennt Grenzen: Der Agent unterstützt Inhaltssuchen bis 1 GB Daten, keine Suche nach Metadaten, und ersetzt keine Untersuchungswerkzeuge wie eDiscovery, Audit oder Data Security Investigations (Application card, Get started with the Data Security Posture Agent).
DSPM, Sensitivity Labels, DLP und Insider Risk Management
DSPM wertet die Signale anderer Purview-Lösungen aus. Die Beschreibung der klassischen Version nennt drei Quellen: DLP, Information Protection mit Sensitivity Labels, Trainable Classifiers und Sensitive Information Types sowie Insider Risk Management (Learn about DSPM (classic)). Die aktuelle Version ergänzt Data Security Investigations.
In der Praxis heißt das: Ohne Sensitivity Labels findet DSPM sensible Inhalte zwar über Sensitive Information Types, kann sie aber nicht nach Label auswerten oder schützen. Wenn Du noch keine Labels hast, gibt es unter DSPM > Actions > Setup tasks die Aufgabe Protect your data with sensitivity labels; sie legt laut Learn Standardlabels und Richtlinien an (Default labels and policies).
Die Option Create an auto-labeling policy in den Data Risk Assessments betrifft dagegen nicht gelabelte Dateien mit sensiblen Informationen. Ohne DLP-Richtlinien fehlt die Durchsetzung. Dafür gibt es in DSPM Ein-Klick-Richtlinien.
Wer Insider Risk Management nutzt, bekommt zusätzlich Hinweise auf riskantes Nutzerverhalten. Eine Einführung in die Grundlagen liefert der Beitrag zu Information Protection.
Aus der Klassik-Seite stammt außerdem Adaptive Protection: Sie nutzt maschinelles Lernen, um Schutzmaßnahmen aus DLP, Data Lifecycle Management und Entra Conditional Access dynamisch anzuwenden (Learn about DSPM (classic)). Ob und wie sich das in der aktuellen Oberfläche abbildet, habe ich nicht geprüft.
Voraussetzungen, Lizenzen und Rollen
Lizenzen
Learn ist bei der Lizenz nicht eindeutig. Für die klassische Version, die laut Portal-Hinweis am 30. November 2026 eingestellt wird, nennt Learn Microsoft 365 E5 oder die Microsoft Purview Suite, früher Microsoft 365 E5 Compliance (Get started with DSPM (classic)).
Auf den von mir gelesenen Seiten zur aktuellen Version steht keine eigene Lizenzzeile. Ich leite deshalb keine Lizenzaussage daraus ab. Belegt sind nur die Einzelfälle: Der Posture Agent braucht E5 mit SCUs, die Überwachung von Microsoft 365 Copilot braucht laut klassischer DSPM-for-AI-Seite eine Copilot-Lizenz, und für KI-Apps außer Microsoft 365 Copilot und Microsoft Facilitator nennt sie Pay-as-you-go-Abrechnung.
Allgemein gilt laut Service Description von Purview: Jeder Benutzer, der vom Dienst profitiert, braucht eine Lizenz, darunter Benutzer mit einer Purview-Rolle im Portal (Microsoft Purview service description). Mein Rat: Kläre den Lizenzstand im Microsoft 365 Admincenter, bevor Du Zusagen machst.
Außerdem relevant: Die Überwachung von Copilot-Interaktionen setzt laut klassischer Seite aktivierte Überwachung (Audit) voraus. Das ist nach Learn die Standardeinstellung, Du solltest es trotzdem prüfen.
Rollen
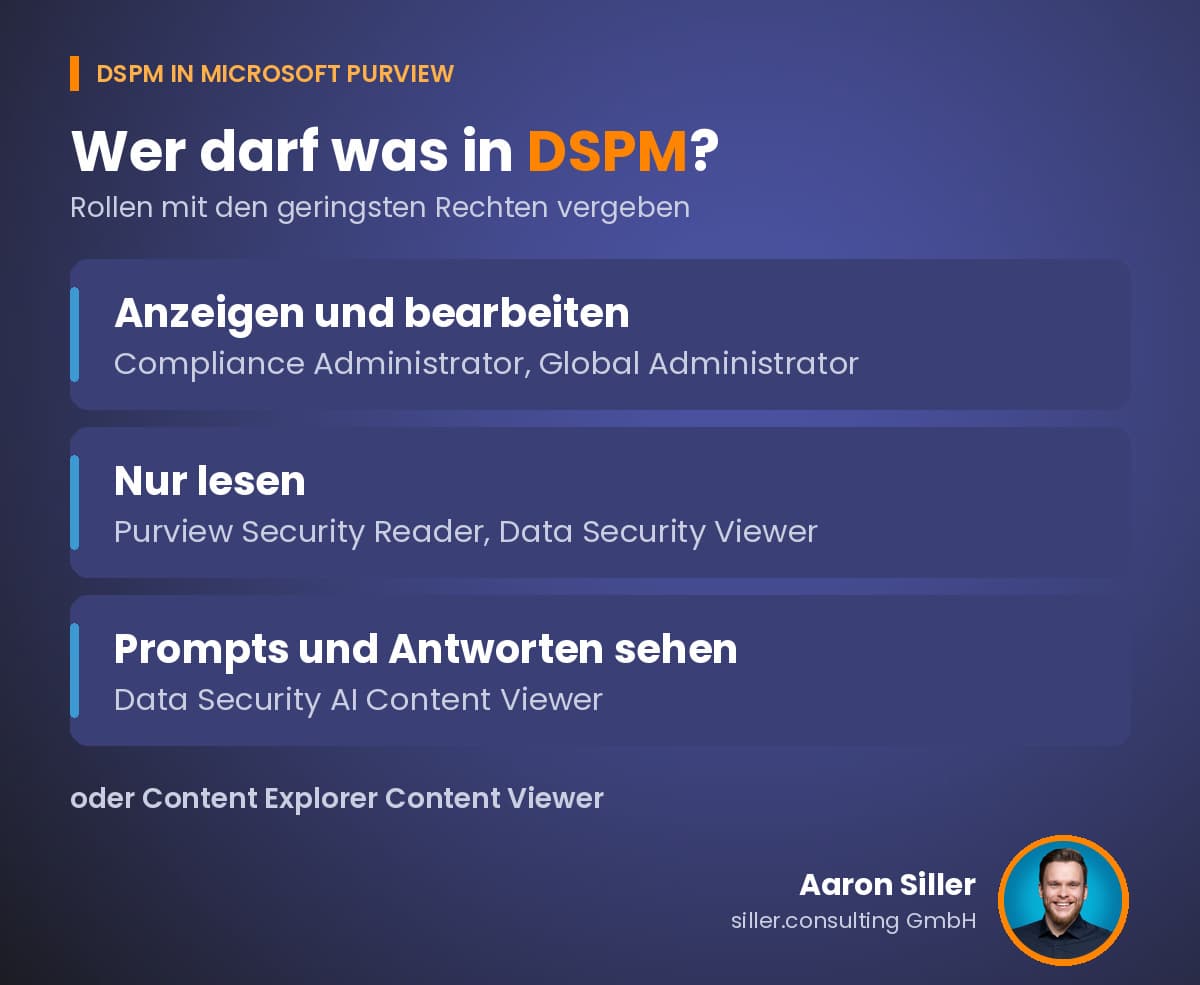
Learn nennt für Anzeigen, Erstellen und Bearbeiten in DSPM die Rollen Microsoft Entra Compliance Administrator, Microsoft Entra Global Administrator und die Rollengruppe Microsoft Purview Compliance Administrator. Learn empfiehlt ausdrücklich Rollen mit den geringsten Rechten und eine kleine Zahl von Global Administratoren (Permissions for DSPM).
Nur lesen können unter anderem die Rollengruppe Microsoft Purview Security Reader, die Rolle Purview Data Security AI Viewer, die Rollengruppe Data Security Viewers und die Rolle Data Security Viewer sowie die Entra-Rolle AI Administrator. Die Rolle Purview Data Security AI Content Viewer sieht nur KI-Interaktionen. Für Security Copilot in DSPM braucht es die Data-Security-Viewer-Rolle. Prompts und Antworten in den KI-Interaktionen sehen nur Konten mit Content Explorer Content Viewer oder Purview Data Security AI Content Viewer.
Meine Einordnung: Weil Aktivitäten einzelner Benutzer sichtbar werden, solltest Du vorher mit Datenschutzbeauftragtem und Betriebsrat klären, wer welche Rolle bekommt. Das ist keine Aussage aus Learn.
Unter Administrative Units gilt: Die klassische DSPM-for-AI-Seite sagt, dass eingeschränkte Administratoren Ein-Klick-Richtlinien für alle Benutzer nicht anlegen können. Die Neuigkeiten-Seite nennt für die neue Version Unterstützung für Administrative Units. Welche Abstriche das im Detail bedeutet, habe ich nicht geprüft. Die Rollenlogik allgemein erkläre ich im Beitrag zu Purview Berechtigungen.
Erste Schritte mit DSPM
Die Reihenfolge ist meine Empfehlung. Sie richtet sich nach den Abhängigkeiten, die Learn beschreibt:
Eigene Bewertungen liefern nach Abschluss erst nach mindestens 48 Stunden Ergebnisse und aktualisieren sich danach nicht mehr. Nach 30 Tagen laufen die Ergebnisse ab. Für neue Werte legst Du mit der Option Duplicate eine neue Bewertung mit gleicher Auswahl an. Echtzeit-Ergebnisse sind nicht zu erwarten.
Grenzen von DSPM
Die Anwendungskarte nennt Grenzen, die Du vor der Einführung kennen solltest (Application card):
Dazu eine Einordnung von mir: DSPM zeigt, wo Handlungsbedarf besteht, und kann einige Schritte auslösen. Berechtigungsmodelle, Label-Konzept und Verantwortlichkeiten für Sites muss weiterhin Dein Team festlegen.
Häufige Fragen (FAQ)
Was ist der Unterschied zwischen DSPM und DLP?
DLP setzt Richtlinien durch, die verhindern, dass Benutzer sensible Daten unpassend teilen. DSPM verwertet unter anderem DLP-Signale, zeigt Lücken in der Richtlinienabdeckung und schlägt Richtlinien vor. Auch in der aktuellen Version legst Du passende Richtlinien direkt aus den Objectives als Ein-Klick-Richtlinien an.
Was ist aus DSPM for AI geworden?
Nach Learn sind DSPM und DSPM for AI zu einer Lösung zusammengeführt. Die Vorgänger heißen DSPM (classic) und DSPM for AI (classic). Die meisten Richtlinien unter Remediation actions stammen laut Learn aus DSPM for AI (classic).
Brauche ich Microsoft 365 E5 für DSPM?
Für die klassische Version, die laut Portal-Hinweis am 30. November 2026 eingestellt wird, nennt Learn Microsoft 365 E5 oder die Microsoft Purview Suite. Für die aktuelle Version habe ich auf den gelesenen Seiten keine eigene Lizenzaussage gefunden. Der Posture Agent braucht nach Learn E5 mit SCUs. Die Purview Service Description enthält dazu keine eigene DSPM-Zeile und verweist für DSPM for AI auf die klassische Seite. Kläre den Lizenzstand deshalb vor der Einführung mit Deinem Lizenzpartner.
Zeigt DSPM Prompts und Antworten an?
Der Activity explorer kann bei KI-Interaktionen Prompts und Antworten zeigen und kennzeichnen, ob sie sensible Informationen enthielten. Den Inhalt sehen nur Konten mit den Rollen Content Explorer Content Viewer oder Purview Data Security AI Content Viewer. In einigen Fällen fehlen die Texte laut Learn, etwa ohne Exchange-Online-Postfach.
Fazit
DSPM ist der Einstieg ins Purview-Portal, wenn Du wissen willst, wo Deine sensiblen Daten liegen und wie gut sie geschützt sind. Die Stärke liegt in den Data Risk Assessments für SharePoint und in den Zielen, die Sensitivity Labels, DLP und Insider Risk Management verbinden. Die Grenzen liegen bei Datenquellen, Lizenzklarheit und Echtzeit.
Beginne mit Rollen, Lizenzstand und der Standard-Bewertung der meistgenutzten Sites. Im Microsoft 365 Hardening Check prüfe ich unter anderem SharePoint- und OneDrive-Freigaben, Sensitivity Labels sowie Purview DLP und Information Protection. Wenn Du Microsoft 365 Copilot einführen willst, schaue ich außerdem auf bestehende Zugriffsberechtigungen und die Speicherung sensibler Informationen.
Allgemeine Informationen zum Einsatz findest Du auf der Seite zu Microsoft 365 Copilot. Zusätzlich gibt es die Hardening-Checkliste als PDF.