„Wir räumen einmal im Jahr auf." Das ist der Satz, den ich höre, wenn ich im Hardening Check nach der Berechtigungspflege frage — und er beschreibt fast immer eine Aufräumaktion, die zweimal stattgefunden hat und dann im Tagesgeschäft versandet ist. Der Befund danach ist in praktisch jedem Tenant derselbe: Menschen haben Zugriff auf Dinge, die sie seit Jahren nicht brauchen. Ehemalige Projektmitglieder stehen noch in Teams, in denen längst über andere Dinge gesprochen wird. Gastkonten von Dienstleistern, deren Vertrag ausgelaufen ist, sind weiterhin aktiv.
Access Reviews in Microsoft Entra ID sind die Antwort auf dieses Problem — nicht als einmalige Aktion, sondern als wiederkehrender Vorgang, der die Frage „braucht diese Person diesen Zugriff noch?" an die Menschen zurückgibt, die sie beantworten können. In diesem Guide zeige ich Dir, welche Review-Typen es gibt, welche Lizenz Du brauchst, wie Du den ersten Review aufsetzt — und welchen Designfehler ich am häufigsten sehe.
Alles Wichtige auf einen Blick
Warum Zugriffsrechte von allein wachsen
Berechtigungen wachsen nicht durch Nachlässigkeit, sondern durch Erfolg. Jedes neue Projekt braucht ein Team, jede Zusammenarbeit einen Gast, jede Vertretung eine zusätzliche Freigabe. Das alles ist richtig — es fehlt nur der Gegenmechanismus.
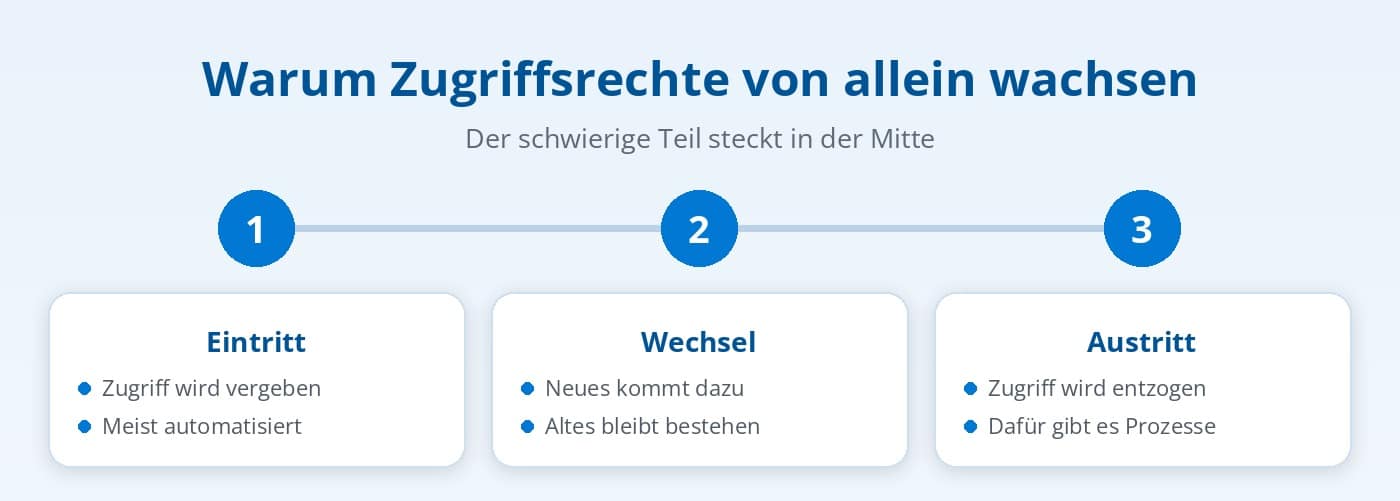
Der Fachbegriff dafür lautet Joiner–Mover–Leaver, und der schwierige Teil steckt in der Mitte. Beim Eintritt wird Zugriff sauber vergeben, beim Austritt sauber entzogen — dafür gibt es Prozesse, meist sogar automatisierte. Beim Wechsel hingegen passiert typischerweise nur die Hälfte: Der neue Zugriff kommt dazu, der alte bleibt. Nach drei Wechseln trägt jemand die Rechte von vier Rollen. Das nennt sich Privilege Creep, und es ist der Normalzustand, nicht die Ausnahme.
Warum das ein Sicherheitsproblem ist, zeigt sich erst im Vorfall. Wird ein Konto übernommen, bestimmt die Summe seiner Rechte den Schaden. Ein Angreifer, der ein Konto mit den Altlasten aus vier Rollen kapert, erreicht ein Vielfaches dessen, was er über ein sauber gepflegtes Konto erreichen würde. Berechtigungshygiene ist deshalb keine Ordnungsliebe, sondern aktive Schadensbegrenzung — und der wirksamste Hebel, den man ohne zusätzliche Technik ziehen kann.
Was Access Reviews sind — und was sie nicht sind
Ein Access Review ist ein Vorgang mit vier Bestandteilen: einem Umfang (welche Zugriffe werden geprüft), einem Prüfer (wer entscheidet), einem Turnus (wie oft) und einer Konsequenz (was passiert mit dem Ergebnis). Microsoft Entra ID stellt die Prüfer vor eine konkrete Entscheidung je Person und protokolliert sie. Am Ende steht ein nachvollziehbarer Nachweis darüber, wer wann welchen Zugriff bestätigt oder entzogen hat.
Die Abgrenzung zu Privileged Identity Management
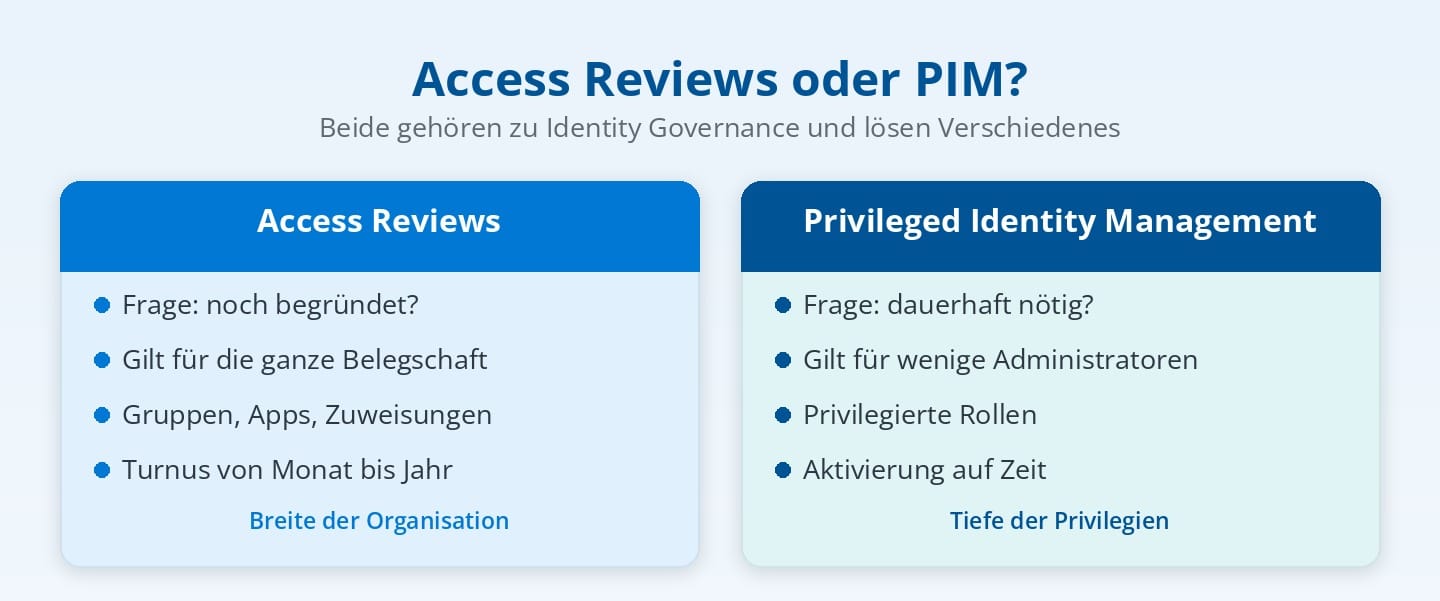
Diese Unterscheidung ist die wichtigste im ganzen Thema, und sie wird ständig verwischt — weil beides unter Identity Governance firmiert und beides mit Berechtigungen zu tun hat.
Privileged Identity Management löst ein anderes Problem. Dort geht es um privilegierte Rollen und darum, dass niemand sie dauerhaft trägt. Ein Administrator ist für eine Rolle berechtigt, aktiviert sie bei Bedarf zeitlich begrenzt, oft mit Begründung und Genehmigung. Das Ziel ist die Abschaffung stehender Privilegien für eine kleine Gruppe hochprivilegierter Konten. Wie das praktisch aussieht, steht unter Privileged Identity Management.
Access Reviews setzen an einer anderen Stelle an. Sie fragen nicht „muss diese Rolle dauerhaft aktiv sein", sondern „ist dieser Zugriff überhaupt noch begründet" — und zwar über die gesamte Breite der Organisation, für ganz normale Mitarbeitende, Gruppenmitgliedschaften und Anwendungszuweisungen. Andere Zielgruppe, anderer Anlass, andere Frequenz.
Beide ergänzen sich, aber keines ersetzt das andere. Wer PIM eingeführt hat und glaubt, damit sei die Berechtigungspflege erledigt, hat die Rechte von zehn Administratoren im Griff und die von fünfhundert Mitarbeitenden nicht.
Und noch eine Abgrenzung, die im Projekt Zeit spart: Ein Access Review ist kein Berechtigungskonzept. Er prüft, ob die vergebenen Rechte noch stimmen — er sagt nicht, welche Rechte richtig wären. Wer kein Konzept hat, bekommt durch Reviews keines, sondern nur regelmäßige Bestätigung des Ist-Zustands.
Voraussetzungen: Lizenz und Rollen
Für Zugriffsüberprüfungen ist eine Microsoft Entra ID P2-Lizenz erforderlich. In der Basislizenz und in Entra ID P1 sind sie nicht enthalten — das ist die häufigste Überraschung im Projekt, und sie kommt meist zu spät.
Darüber hinaus bietet Microsoft Microsoft Entra ID Governance als Add-on zu Entra ID P1 oder P2 an. Diese Produktlinie bündelt die weitergehenden Governance-Funktionen: Lebenszyklus-Workflows, Entitlement Management und Machine-Learning-gestützte Zugriffszertifizierungen, bei denen Microsoft Entra ID Governance aus dem beobachteten Nutzungsverhalten Empfehlungen für die Prüfer ableitet. Der Listenpreis wird pro Nutzer und Monat abgerechnet, monatlich oder jährlich buchbar — prüfe den aktuellen Preis im Microsoft 365-Admin-Center oder beim Microsoft-Partner, da sich Add-on-Listenpreise ändern können. Für einen ersten Durchlauf stellt Microsoft eine einmonatige kostenlose Testversion für 25 Lizenzen bereit — genug, um einen echten Review an einer echten Gruppe zu fahren, bevor Budget fließt.
Den vollständigen Funktionsumfang findest Du in der Microsoft-Learn-Übersicht zu Microsoft Entra ID Governance.
Eine Nebenbedingung, die gern übersehen wird: Zugriffsüberprüfungen erzeugen Nachweise, und Nachweise müssen aufbewahrt werden. Die Protokolle in Microsoft Entra ID haben je nach Lizenz unterschiedliche Aufbewahrungsfristen — Entra ID Free speichert Protokolle 7 Tage, Entra ID P1 und P2 standardmäßig 30 Tage. Für forensische Auswertungen und für Audits, die weiter zurückreichen, müssen die Protokolle in einen externen Speicher exportiert werden. Und weil diese Protokolle personenbezogene Daten enthalten, unterliegen sie der DSGVO — der Aufbewahrungszweck gehört dokumentiert. Wie Du die Protokollseite insgesamt aufstellst, steht unter Microsoft 365 Audit Log.
Praktisch heißt das: Prüfe die Lizenzierung, bevor Du das Vorgehen planst. Ich habe mehr als einmal erlebt, dass ein gut durchdachtes Governance-Konzept an der Lizenzfrage scheiterte, weil sie zu spät gestellt wurde.
In Microsoft Entra ID Governance brauchst Du für die Einrichtung mindestens die Rolle Benutzeradministrator oder Identity-Governance-Administrator. Die Prüfer selbst brauchen keine besonderen Rechte — sie bekommen eine E-Mail und beantworten die Frage in einem eigenen Portal. Das ist wichtig, weil es die Beteiligung von Fachbereichen erlaubt, ohne ihnen Verwaltungsrechte zu geben.
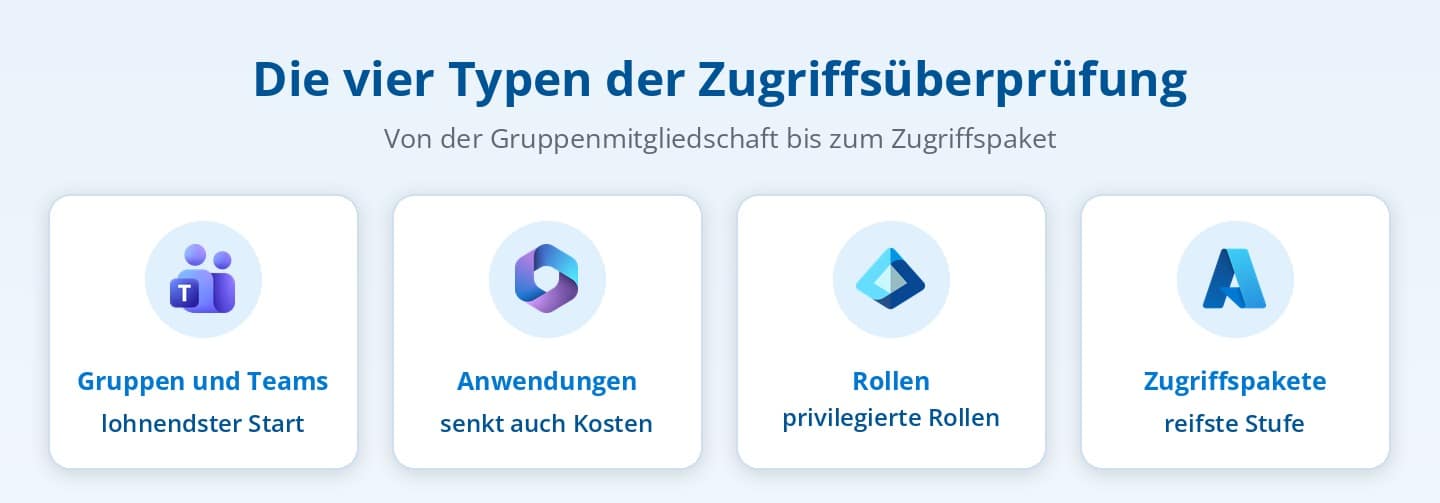
Die vier Review-Typen in Microsoft Entra ID Governance
Gruppen und Teams
Der häufigste und meist lohnendste Einstieg. Geprüft wird die Mitgliedschaft in Sicherheitsgruppen und Microsoft 365-Gruppen — und damit indirekt auch der Zugriff auf die dahinterliegenden Teams und SharePoint-Sites. Wer seine Gruppen und Teams im Entra ID sauber verwaltet, hat hier die halbe Vorarbeit schon geleistet.
Anwendungen
Geprüft wird, wer einer Unternehmensanwendung zugewiesen ist. Besonders relevant bei Anwendungen mit eigener Lizenzierung oder mit Zugriff auf sensible Daten — hier zahlt der Review oft doppelt, weil er neben dem Risiko auch Lizenzkosten senkt.
Privilegierte Rollen
Geprüft werden Zuweisungen zu Entra-Rollen und Azure-Ressourcenrollen. Dieser Typ überschneidet sich mit PIM und ist der einzige Berührungspunkt der beiden Werkzeuge: Man kann die Berechtigung für eine privilegierte Rolle turnusmäßig überprüfen lassen, während PIM die Aktivierung steuert.
Zugriffspakete
Wer mit Entitlement Management arbeitet, bündelt Zugriffe zu Paketen, die Nutzer beantragen können. Access Reviews prüfen dann, ob die Zuweisung eines Pakets noch gerechtfertigt ist. Das ist die reifste Stufe und setzt voraus, dass die Zugriffsvergabe bereits über Pakete läuft.
Den ersten Access Review aufsetzen
Den vollständigen Ablauf mit allen Einstellungen dokumentiert Microsoft in der Anleitung zum Erstellen einer Zugriffsüberprüfung für Gruppen und Anwendungen.
Umfang festlegen
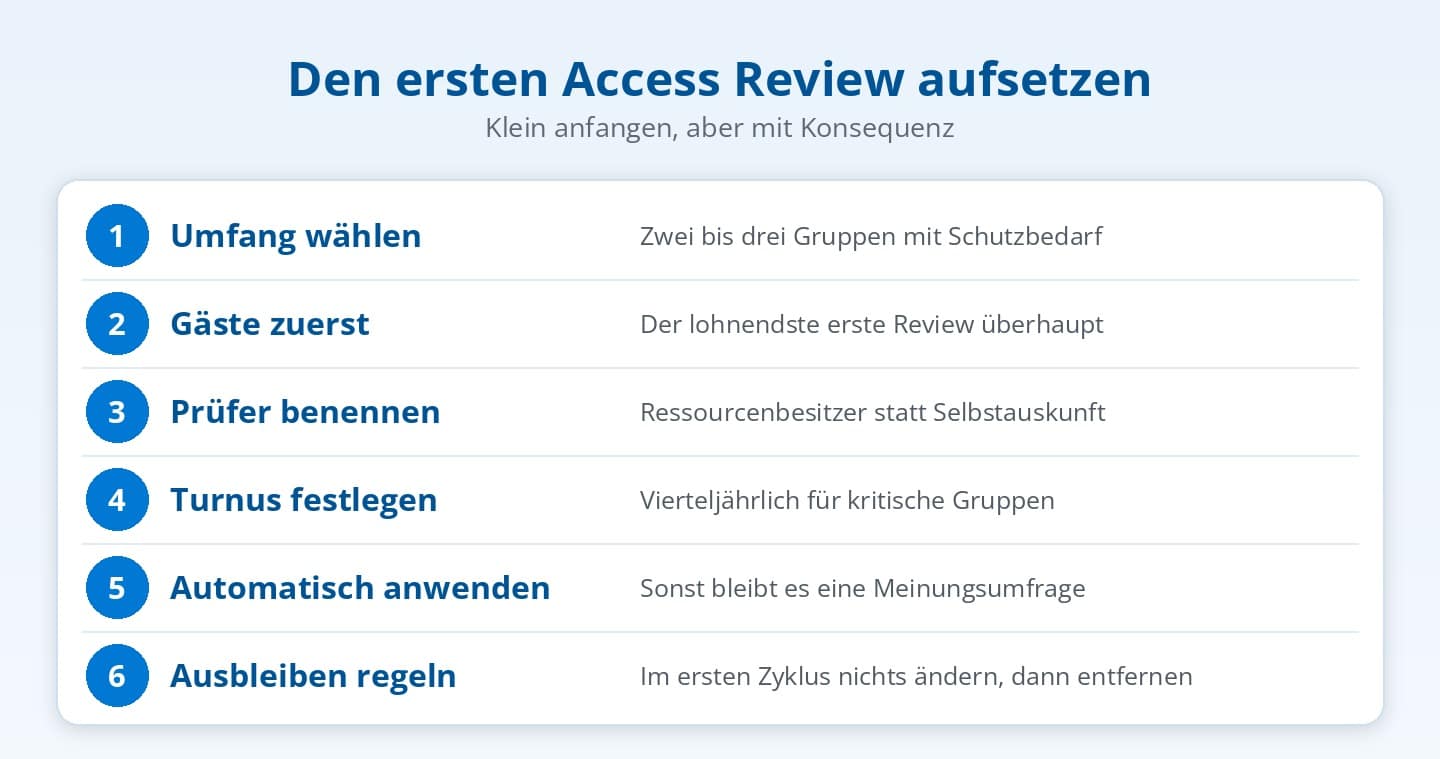
Fang klein an. Der verbreitetste Fehler ist ein Review über alle Gruppen gleichzeitig — das erzeugt hunderte Anfragen an Menschen, die nicht wissen, warum sie sie bekommen, und wird reflexhaft durchgewinkt. Wähle stattdessen zwei bis drei Gruppen mit echtem Schutzbedarf und einem klar benennbaren Verantwortlichen.
Prüfer auswählen — der häufigste Designfehler
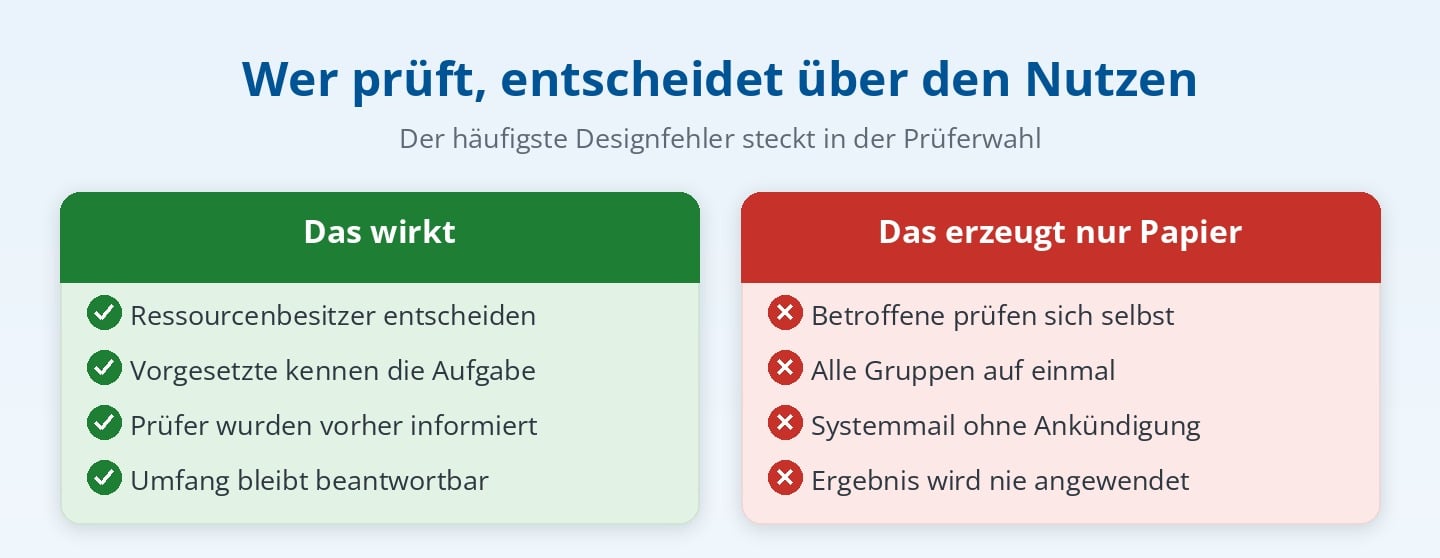
Hier entscheidet sich, ob der Review etwas bewirkt. Entra ID bietet mehrere Möglichkeiten: die Gruppenbesitzer, ausgewählte Personen, die Vorgesetzten der betroffenen Nutzer — oder die Nutzer selbst per Selbstüberprüfung.
Meine Erfahrung aus der Beratungspraxis ist eindeutig: Selbstüberprüfung ist in fast allen Fällen die schlechteste Wahl. Wer sich selbst fragt, ob er einen Zugriff noch braucht, antwortet zuverlässig mit Ja — nicht aus Unehrlichkeit, sondern weil niemand freiwillig auf etwas verzichtet, das vielleicht mal nützlich sein könnte. Das Ergebnis ist eine vollständige Dokumentation ohne jeden Erkenntnisgewinn, und die ist schlimmer als kein Review, weil sie Sicherheit vortäuscht.
Am besten funktionieren Ressourcenbesitzer — die Person, die weiß, wofür eine Gruppe da ist. Bei personenbezogenen Fragen sind Vorgesetzte eine gute Wahl, weil sie den Aufgabenzuschnitt kennen. Und in beiden Fällen gilt: Erkläre den Prüfern vorher, was sie da bekommen. Eine unerwartete Systemmail mit einer Liste von Namen wird weggeklickt.
Turnus und Laufzeit
Microsoft Entra ID erlaubt einmalige und wiederkehrende Überprüfungen — wöchentlich bis jährlich. Für die meisten Organisationen ist vierteljährlich für kritische Gruppen und halbjährlich für den Rest ein tragfähiger Rhythmus. Die Laufzeit sollte lang genug für Urlaubszeiten sein, aber kurz genug, dass die Sache nicht in Vergessenheit gerät — zwei bis drei Wochen haben sich bewährt.
Was passiert mit dem Ergebnis
Zwei Einstellungen entscheiden über die Wirksamkeit. Ergebnisse automatisch anwenden sorgt dafür, dass entzogene Zugriffe tatsächlich entfernt werden — ohne diese Einstellung entsteht eine Liste, die jemand manuell abarbeiten müsste, und genau das passiert nicht.
Die zweite Einstellung regelt, was bei ausbleibender Antwort geschieht: keine Änderung, Zugriff entfernen, Zugriff genehmigen oder den Empfehlungen folgen. Hier liegt eine echte Abwägung. „Zugriff entfernen" ist sicherheitsseitig die saubere Wahl, kann aber im ersten Durchlauf zu Arbeitsunterbrechungen führen, wenn Prüfer die Mail übersehen. Mein Vorgehen: im ersten Zyklus „keine Änderung" mit anschließender manueller Auswertung, ab dem zweiten Zyklus konsequent entfernen — dann kennen alle Beteiligten den Ablauf.
Hilfreich sind außerdem die Empfehlungen, die Microsoft Entra ID anzeigt: Sie basieren unter anderem auf der Anmeldeaktivität und markieren Nutzer, die eine Ressource seit längerer Zeit nicht verwendet haben. Als Entscheidungshilfe ist das wertvoll — als alleinige Grundlage nicht, weil ein selten genutzter Zugriff im Einzelfall trotzdem notwendig sein kann.
Gastkonten: der lohnendste erste Review
Wenn Du nur einen einzigen Review aufsetzt, dann diesen. Gastkonten sammeln sich schneller an als alles andere: jeder externe Dienstleister, jedes gemeinsame Projekt, jede Freigabe an einen Partner. Und sie verschwinden nicht von allein, wenn die Zusammenarbeit endet — niemand meldet den Abschluss eines Projekts an die IT.
Microsoft Entra ID zeigt für Gastkonten eigene Hinweise zur Inaktivität an, was die Entscheidung erleichtert. Zusätzlich lässt sich das Problem an der Wurzel angehen, indem Gastzugriffe von vornherein befristet vergeben werden. Was dabei zu beachten ist, habe ich unter Entra ID Gastzugriff beschrieben.
Aus der Praxis: Der erste Gast-Review fördert regelmäßig Konten zutage, deren zugehörige Zusammenarbeit vor mehreren Jahren endete. Das ist unangenehm, aber es ist auch das schnellste Ergebnis, das dieses Thema liefern kann — und es macht die Notwendigkeit für alle sichtbar.
Von der Pflichtübung zum wirksamen Regelkreis
Der Unterschied zwischen einem Review, der wirkt, und einem, der nur Arbeit macht, liegt in drei Punkten.
Der Umfang muss beantwortbar sein. Eine Liste mit zwölf Namen wird geprüft, eine mit dreihundert wird durchgewinkt. Lieber mehr kleine Reviews als einer, der alles umfasst.
Die Konsequenz muss automatisch greifen. Ohne automatische Anwendung der Ergebnisse ist der Review eine Meinungsumfrage.
Der Nutzen muss benannt sein. Zugriffsüberprüfungen reduzieren die Angriffsfläche in Microsoft 365, weil sie überprovisionierte Berechtigungen abbauen — sie sind damit eine der konkretesten Umsetzungen des Zero-Trust-Prinzips, das Zugriff nicht dauerhaft gewährt, sondern fortlaufend begründet. Das Least-Privilege-Prinzip ist der Maßstab, an dem jede Entscheidung im Review gemessen wird.
Die Entwicklung muss sichtbar sein. Halte fest, wie viele Zugriffe je Zyklus entzogen werden. Sinkt die Zahl über mehrere Zyklen, arbeitet die Berechtigungsvergabe sauberer — das ist die eigentliche Wirkung, und sie ist die einzige Zahl, mit der sich der Aufwand gegenüber der Geschäftsführung begründen lässt. Den größeren Rahmen dazu findest Du unter Entra ID Best Practices, und wie Berechtigungen im Datenkontext zusammenspielen, steht unter Microsoft Purview Berechtigungen.
Compliance: Was Normen und Aufsicht erwarten
ISO 27001:2022 ist an dieser Stelle ungewöhnlich konkret. Control A.5.18 verlangt, dass Zugangsrechte nicht nur vergeben und entzogen, sondern regelmäßig überprüft werden. Ein Auditor fragt hier nach dem Turnus, nach den Nachweisen und danach, was aus den Ergebnissen folgte. Access Reviews liefern genau diese drei Belege — sie sind damit eines der wenigen Werkzeuge, die eine Normanforderung direkt und dokumentiert erfüllen.
Die DSGVO verlangt in Artikel 32 Maßnahmen zur Zugriffskontrolle. Der zugrundeliegende Gedanke ist die Erforderlichkeit: Zugriff nur, soweit er für die Aufgabe nötig ist. Ein Zugriff, der seit zwei Jahren nicht mehr gebraucht wird, ist per Definition nicht erforderlich. Wie Du den Tenant insgesamt DSGVO-konform aufstellst, habe ich separat beschrieben.
NIS2 adressiert in Artikel 21 unter anderem Konzepte für die Zugriffskontrolle und das Management von Anlagen. Für betroffene Unternehmen ist die Geschäftsleitung persönlich verantwortlich — womit die Frage nach der Berechtigungspflege eine Führungsfrage wird und keine der IT-Abteilung.
Häufige Fragen
Was ist ein Access Review?
Eine Zugriffsüberprüfung ist ein wiederkehrender Vorgang, bei dem benannte Prüfer bestätigen oder verneinen, dass eine Person einen bestehenden Zugriff noch benötigt. Microsoft Entra ID stellt die Entscheidung je Person, protokolliert sie und kann das Ergebnis automatisch auf die Ressource anwenden.
Wie oft sollten Zugriffsrechte überprüft werden?
Zugriffsüberprüfungen lassen sich monatlich, vierteljährlich, halbjährlich oder jährlich planen. Bewährt hat sich vierteljährlich für kritische Gruppen und privilegierte Rollen, halbjährlich für den Rest. Entscheidend ist der Turnus, nicht die Einzelaktion.
Was bedeutet Rezertifizierung?
Rezertifizierung ist die erneute Bestätigung einer bereits vergebenen Berechtigung durch eine dafür zuständige Person. Der Begriff stammt aus dem Compliance-Umfeld und beschreibt genau das, was ein Access Review technisch umsetzt.
Welche Lizenz brauche ich für Access Reviews in Microsoft Entra ID?
Zugriffsüberprüfungen erfordern Microsoft Entra ID P2. Microsoft Entra ID Governance ist ein zusätzliches Add-on zu Entra ID P1 oder P2 und bringt Lebenszyklus-Workflows, Entitlement Management und Machine-Learning-gestützte Empfehlungen mit; der Listenpreis wird pro Nutzer und Monat abgerechnet — den aktuellen Stand prüfst Du am besten im Microsoft 365-Admin-Center.
Wie führe ich eine Überprüfung der Benutzerzugriffe durch?
Im Microsoft Entra Admin Center unter Identity Governance → Zugriffsüberprüfungen: Umfang wählen (Gruppe, Anwendung, Rolle oder Zugriffspaket), Prüfer benennen, Turnus und Laufzeit festlegen, automatische Anwendung der Ergebnisse aktivieren und festlegen, was bei ausbleibender Antwort geschieht.
Was ist der Unterschied zu Privileged Identity Management?
Privileged Identity Management steuert die zeitlich begrenzte Aktivierung privilegierter Rollen für eine kleine Gruppe von Administratoren. Access Reviews prüfen, ob bestehende Zugriffe über die gesamte Organisation hinweg noch begründet sind. Beide ergänzen sich, keines ersetzt das andere.
Access-Review-Self-Check
Jedes „Nein" ist eine Lücke, die im Ernstfall den Schadensradius vergrößert:
Wo Du mehrfach zögerst, lohnt eine strukturierte Bestandsaufnahme. Weitere Härtungsmaßnahmen findest Du unter Microsoft 365 Security und Empfehlungen, und Deinen Fortschritt machst Du über den Microsoft Secure Score messbar.
Bereit, Deinen Berechtigungsbestand auf den Prüfstand zu stellen?
Ich bin Aaron Siller, Microsoft MVP für Security und Gründer von siller.consulting. Berechtigungswildwuchs ist der häufigste Befund in meinen Hardening Checks — und gleichzeitig der, der sich am schnellsten beheben lässt, sobald der Regelkreis einmal steht.
In einem persönlichen Workshop gehen wir Deinen Tenant gemeinsam durch: tatsächlicher Bestand an Gruppen und Gastkonten, sinnvoller Zuschnitt der ersten Reviews, die richtige Prüferwahl und ein Turnus, der im Alltag durchhält. Kein Folienvortrag, sondern Hands-on an Deiner echten Umgebung.
Oder starte direkt mit unserem Microsoft 365 Hardening Check: Wir machen sichtbar, wie weit Dein Berechtigungsbestand vom Erforderlichen abweicht — und in welcher Reihenfolge Du das aufräumst.