Eine Intune Security Baseline ist eine Gruppe vorkonfigurierter Windows-Einstellungen, die das zuständige Microsoft-Sicherheitsteam empfiehlt.
Du weist sie in Microsoft Intune als Profil zu, und Intune setzt die enthaltenen Einstellungen über die zugehörigen Configuration Service Provider (CSPs) direkt auf dem Gerät durch. Damit bekommst Du einen dokumentierten, von Microsoft getesteten Mindeststandard für Deine Windows-Endpunkte, statt Dutzende Einzelrichtlinien von Hand zusammenzuklicken.
Sind Endpunkte ungehärtet oder uneinheitlich konfiguriert, stellt sich bei der Prüfung eines Microsoft 365-Tenants die Frage: Ist nachvollziehbar, welcher Standard gilt, wer ihn festgelegt hat und ob er auf allen Geräten tatsächlich ankommt?
Genau hier setzen Baselines an. Microsoft empfiehlt ausdrücklich, eine bekannte, getestete Standardkonfiguration wie die Microsoft Security Baselines zu verwenden, statt eine eigene Baseline von Grund auf zu bauen (Microsoft: Windows Security Baselines).
Dieser Guide zeigt Dir, welche Baselines es gibt, welche Du im KMU wirklich brauchst, wie Du sie ohne Betriebsunterbrechung ausrollst, Konflikte findest und bei neuen Versionen sauber nachziehst.
Was eine Security Baseline in Intune ist und was nicht
Ein Baseline-Profil ist eine Vorlage, die aus mehreren Gerätekonfigurationseinstellungen besteht. Diese Einstellungen wirken über die jeweiligen CSPs auf dem Windows-Gerät, also über dieselben Schnittstellen, die auch normale Gerätekonfigurationsprofile nutzen (Microsoft: Security Baselines in Intune). Der Unterschied liegt nicht in der Technik, sondern in der Herkunft: Die Werte einer Baseline kommen gebündelt und begründet vom Microsoft-Sicherheitsteam.
Daraus folgt eine wichtige Konsequenz: Baselines verwalten oft genau die Einstellungen, die Du vielleicht schon über Gerätekonfigurationsprofile setzt. Wer beides parallel betreibt, ohne hinzuschauen, erzeugt Konflikte.
Drei Begriffe werden in der Praxis ständig vermischt. Die Abgrenzung entscheidet darüber, welches Werkzeug Du für welches Ziel brauchst:
| Werkzeug | Was es tut | Typische Frage |
|---|---|---|
| Security Baseline | konfiguriert sicherheitsrelevante Windows-Einstellungen nach Microsoft-Empfehlung | „Welche Einstellungen soll jedes Gerät haben?“ |
| Compliance-Richtlinie | bewertet Geräte und meldet einen Status (konform / nicht konform) | „Erfüllt dieses Gerät meine Mindestanforderungen?“ |
| App-Konfigurationsrichtlinie | steuert Apps und deren Einstellungen | „Wie ist Outlook oder Teams auf dem Gerät konfiguriert?“ |
Compliance-Richtlinien setzen also nichts durch, sie bewerten. Ihr Status lässt sich in Conditional Access mit „Require device to be marked as compliant“ verwenden (Microsoft: Compliance-Richtlinien in Intune). Wie Du Conditional Access dazu aufbaust, zeige ich in Conditional Access Best Practices. Eine Baseline sorgt dafür, dass ein Gerät überhaupt in einen gehärteten Zustand kommt. Für App-Einstellungen gibt es eigene Richtlinien, die ich in Intune App-Konfigurationsrichtlinien einrichten beschreibe. Die Intune-Grundlagen findest Du im Microsoft Intune Guide.
Welche Baselines es gibt und welche Du brauchst
Intune bietet mehrere Baselines, jeweils mit eigener Versionierung. Die folgenden Versionen sind in der Microsoft-Learn-Übersicht dokumentiert; Quellenprüfung: 16. Oktober 2026, letztes dort ausgewiesenes Update: 30. September 2026. Prüfe vor der Auswahl unter Endpoint security → Security baselines → Versions, welche Version in Deinem Tenant tatsächlich verfügbar ist:
| Baseline | Dokumentierte Version (geprüft am 16. Oktober 2026) | Voraussetzung | Einsatz im KMU |
|---|---|---|---|
| Security Baseline for Windows 10 and later | 26H2; auch 25H2 ist dokumentiert | Intune Plan 1 | Kern für alle verwalteten Windows-Geräte |
| Microsoft Edge | Version 139 (April 2026) | Intune Plan 1 | Ergänzend, wenn Edge der Standardbrowser ist |
| Microsoft 365 Apps for Enterprise | Version 2512 (Juni 2026) | Intune Plan 1 + Microsoft 365 Apps | Ergänzend für Office-Härtung |
| Microsoft Defender for Endpoint | 24H1 | Intune Plan 1 + MDE-Lizenz und MDE-Voraussetzungen | Nur mit MDE und auf physischen Geräten |
| Windows 365 | 24H1 | Intune Plan 1 + Windows 365 | Für Cloud-PCs |
Daneben gibt es Baselines für HoloLens 2 und Windows 365 for Agents, eine OpenClaw-Preview sowie eine STIG-Audit-Baseline, die nur in GCC High verfügbar ist. Für ein typisches KMU im DACH-Raum spielen sie keine Rolle.
Meine Entscheidungshilfe für Unternehmen mit 50 bis 500 Mitarbeitenden:
Voraussetzungen
Bevor Du die erste Baseline anlegst, prüfe diese Punkte (Microsoft: Security Baselines konfigurieren):
Schritt für Schritt: Baseline anlegen und zuweisen
Der Weg im Intune Admin Center ist kurz:
Ein Detail entscheidet über Erfolg oder Ärger: Sobald Du das Profil erstellst, verteilt Intune es sofort an die zugewiesenen Gruppen. Es gibt keinen Zwischenschritt „aktivieren“. Weise die erste Version deshalb ausschließlich einer kleinen Pilotgruppe zu, nie direkt „All devices“.
Beachte außerdem: Je nach Einstellungsbereich wird eine Baseline Benutzer- oder Gerätegruppen zugewiesen. Enthält eine Baseline Einstellungen beider Art, brauchst Du unter Umständen mehrere Profile. Wer Pilot- und Ringgruppen feiner schneiden will, nutzt Intune-Filter bei Zuweisungen.
Rollout ohne Betriebsunterbrechung
Hier entscheidet sich, ob eine Baseline schützt oder den Helpdesk lahmlegt. Die Standardwerte einer Baseline sind in fast allen Fällen die restriktivsten Werte. Microsoft nennt als Beispiele unter anderem BitLocker für Wechseldatenträger, ein Kennwort zum Entsperren und deaktivierte Basic Authentication. Das ist aus Sicherheitssicht richtig und im Betrieb trotzdem riskant, wenn Du nicht weißt, welche Abläufe davon abhängen.
Dazu kommt ein Punkt, den viele übersehen: Verschiedene Baselines, etwa die Windows-Baseline und die Defender-Baseline, können dieselbe Einstellung mit unterschiedlichen Standardwerten enthalten. Intune entscheidet nicht, welcher Wert der richtige ist. Das entscheidest Du. Microsoft selbst nennt die Firewall als Beispiel: Je nach Standardwert werden lokale Firewall-Regeln nicht mit den per MDM gesetzten Regeln zusammengeführt. Wer das nicht vorher validiert, blockiert womöglich Fachanwendungen.
Empfehlenswert ist ein dreistufiges Vorgehen:
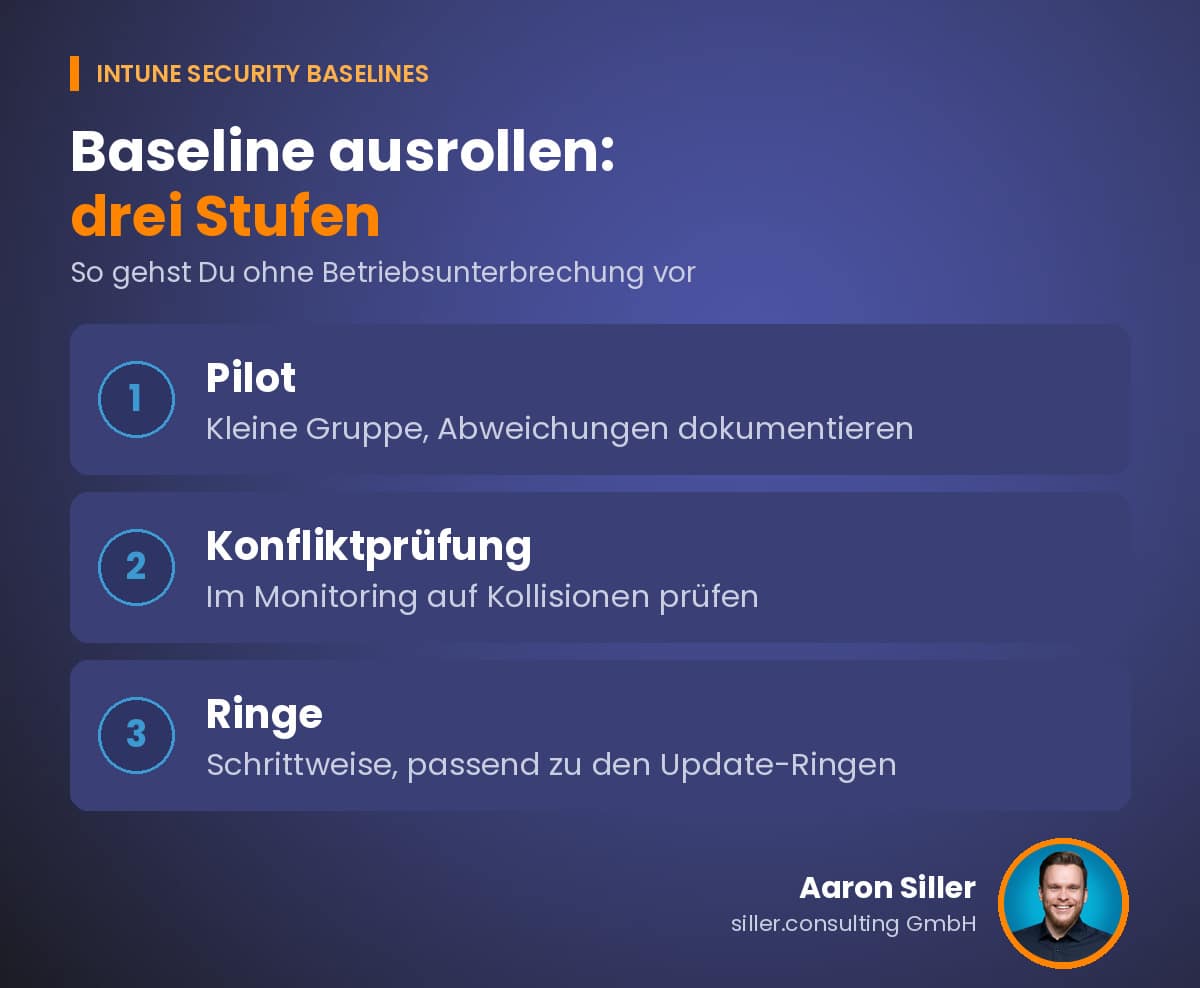
Das ist die eigentliche Abhilfe gegen das Risiko vom Anfang: Nicht die Baseline an sich schützt, sondern eine Baseline, deren Abweichungen Du kennst, begründest und dokumentierst.
Konflikte und Fehler finden
Intune liefert für jedes Baseline-Profil ein eigenes Dashboard (Microsoft: Security Baselines überwachen). Drei Ansichten sind relevant:
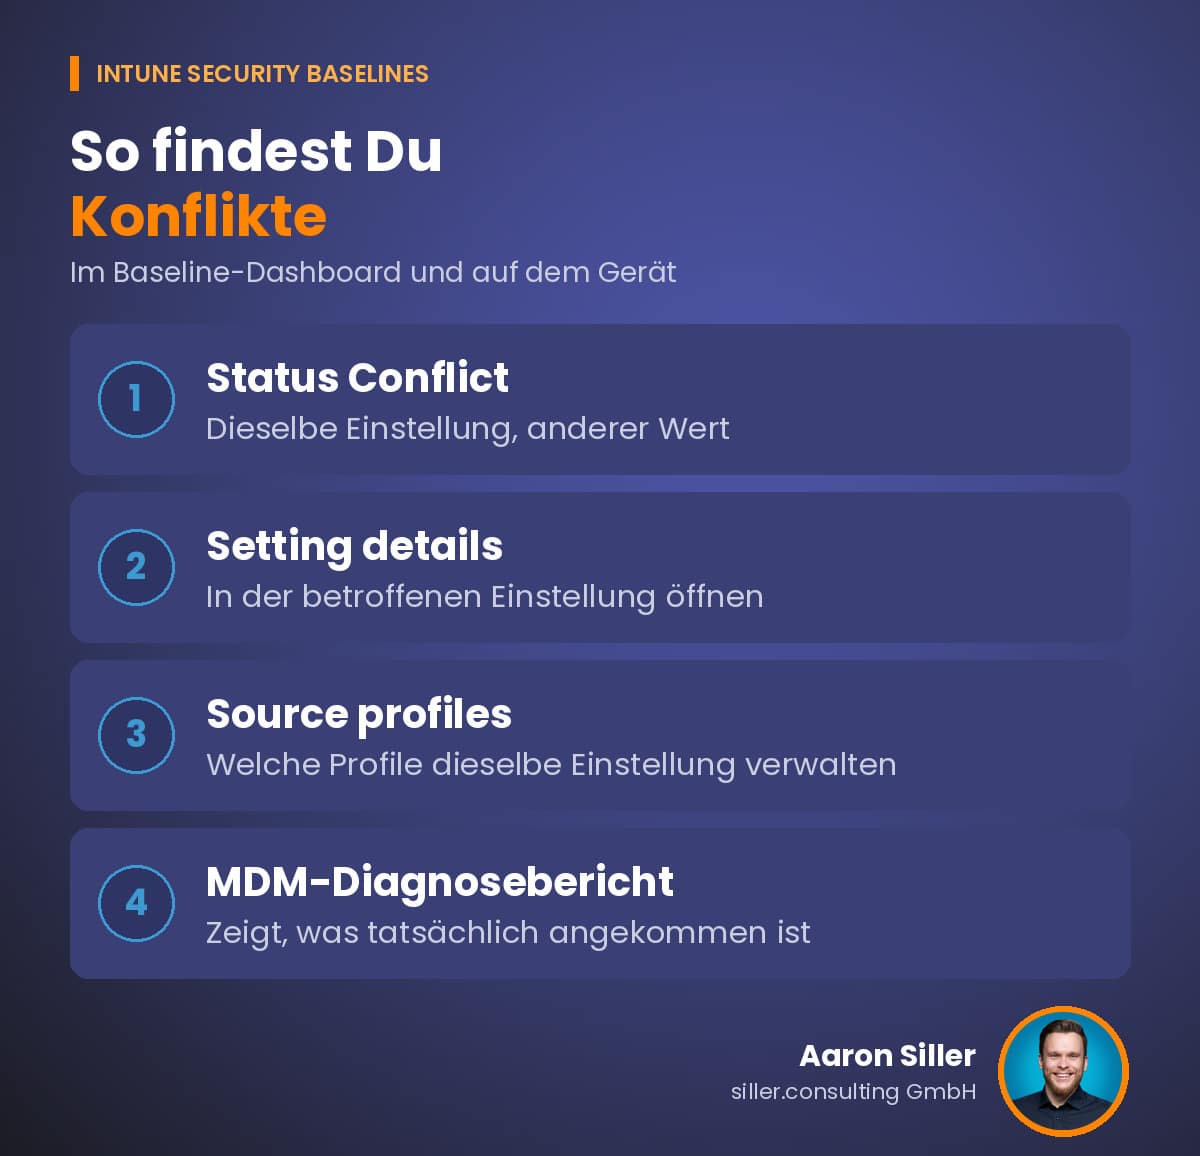
Die Status, die Du dort siehst, sind unter anderem Succeeded, Error, Conflict, Pending und Not applicable. „Conflict“ heißt: Eine andere Richtlinie setzt dieselbe Einstellung mit einem anderen Wert.
Um die Quelle eines Konflikts zu finden, öffnest Du in der Einstellung Setting details und dort Source profiles. Dort siehst Du, welche Profile dieselbe Einstellung verwalten. Alternativ hilft der Device-Configuration-Report.
Auf dem Gerät selbst liefert der MDM-Diagnosebericht die Wahrheit: Einstellungen → Konten → Auf Arbeits- oder Schulkonto zugreifen → Konto auswählen → Info → Advanced Diagnostic Report. Der Bericht zeigt, welche Richtlinien tatsächlich auf dem Gerät angekommen sind.
Baselines aktuell halten
Microsoft veröffentlicht regelmäßig neue Baseline-Versionen. Was dann passiert, ist für viele Admins überraschend:
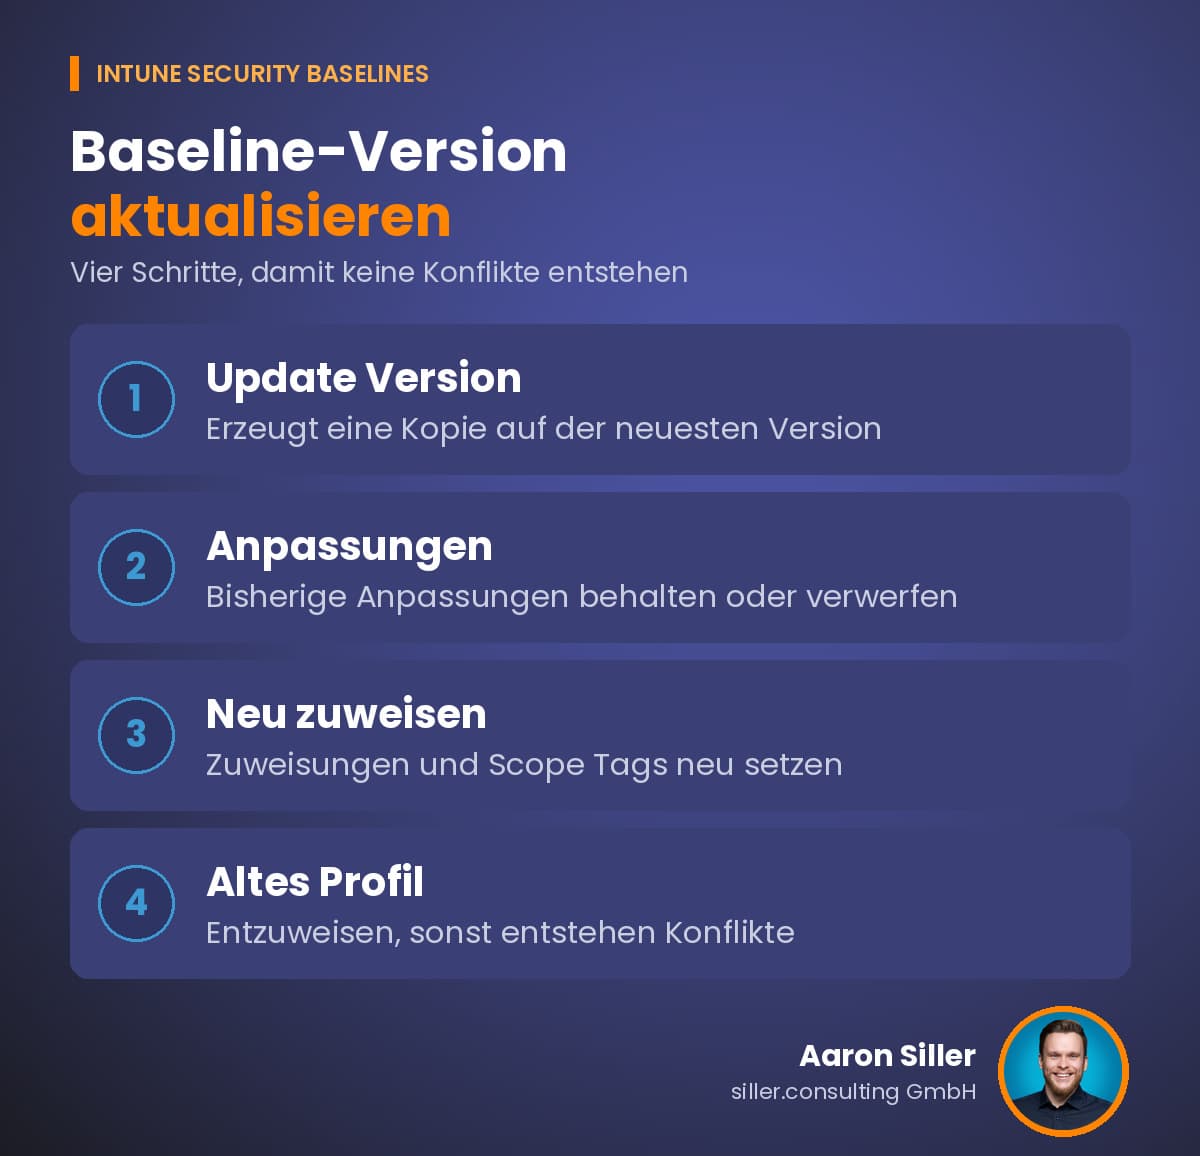
Microsoft empfiehlt, zeitnah auf die neueste Version zu wechseln. Profile, die vor Mai 2023 erstellt wurden, lassen sich nicht einfach aktualisieren. Sie müssen im neuen Format neu angelegt werden. Ein CSV-Export des alten Profils hilft, Deine Anpassungen nachzuvollziehen.
Ein Punkt gehört unbedingt in jedes Betriebskonzept: Zurücknehmen ist nicht Zurücksetzen. Entfernst Du eine Zuweisung oder setzt eine Einstellung auf „Not configured“, wird die Einstellung auf dem Gerät nicht zwingend zurückgesetzt. Das Verhalten hängt vom jeweiligen CSP ab. Je nach CSP bleibt der zuletzt gesetzte Wert bestehen, bis ein anderer Prozess ihn ändert. Wer eine Einstellung wirklich zurückholen will, muss sie aktiv mit dem gewünschten Wert setzen.
Typische Fehler aus der Praxis
Die folgenden Fehler ergeben sich direkt aus der Funktionsweise von Baselines. Nutze die Liste als Checkliste für Deinen eigenen Tenant:
Baselines härten die Geräteebene. Die Härtung von Identitäten, E-Mail und Zusammenarbeit im Tenant ist ein eigenes Thema, das ich unter Microsoft 365 Security und Empfehlungen zusammengefasst habe.
Häufige Fragen zu Intune Security Baselines
Sind Intune Security Baselines CIS-konform?
Nein, nicht im strengen Sinn. Microsoft stellt klar, dass Intune Security Baselines nicht CIS- oder NIST-konform sind und es keine 1:1-Abbildung gibt. Die GPO- und die Intune-Baselines stammen zwar vom selben Microsoft-Team, domänencontrollerspezifische GPO-Einstellungen fehlen in Intune aber. Wer einen externen Standard nachweisen muss, braucht einen eigenen Abgleich.
Welche Lizenz brauche ich für Intune Security Baselines?
Du brauchst Intune Plan 1. Für produktbezogene Baselines, zum Beispiel die Defender-for-Endpoint-Baseline, benötigst Du zusätzlich die Lizenz des jeweiligen Produkts. Die Baseline selbst verschafft keine Produktrechte.
Was passiert, wenn ich eine Baseline entferne?
Die Einstellungen werden auf dem Gerät nicht zwingend zurückgesetzt. Ob ein Wert zurückfällt, hängt vom jeweiligen CSP ab. Je nach CSP bleibt der zuletzt gesetzte Wert, bis ein anderer Prozess ihn ändert.
Baseline oder Compliance-Richtlinie: Was brauche ich?
Beides, für unterschiedliche Zwecke. Eine Security Baseline konfiguriert Einstellungen auf dem Gerät. Eine Compliance-Richtlinie bewertet das Gerät und liefert einen Status, den Conditional Access für Zugriffsentscheidungen nutzt.
Kann ich eine eigene Baseline statt der Microsoft-Baseline bauen?
Technisch ja. Microsoft empfiehlt aber, eine bekannte, getestete Standardkonfiguration wie die Microsoft Security Baselines zu nutzen, statt eine eigene Baseline zu bauen. Abweichungen davon solltest Du begründen und dokumentieren. Für GPO-basierte Umgebungen stellt Microsoft die Baselines im Security Compliance Toolkit bereit.
Baselines sauber pilotieren und ausrollen
Ich bin Aaron Siller, Microsoft MVP für Security und Gründer von siller.consulting. Wenn Baselines Probleme machen, prüfe zuerst die Reihenfolge: Gab es zu breite Zuweisungen direkt nach dem Erstellen, unentdeckte Überschneidungen mit bestehenden Profilen oder Versionswechsel, bei denen die alte Zuweisung liegen bleibt?
Wenn Du Deine Baselines strukturiert pilotieren, Konflikte auflösen und ein Rollout- und Versionsmodell aufsetzen willst, das Dein Team selbst weiterführen kann, unterstütze ich Dich dabei im Rahmen meiner Microsoft Intune Beratung.
Du willst erst wissen, wo Dein Tenant insgesamt steht? Dann starte mit dem Microsoft 365 Hardening Check.